






opcache.enable=0能关掉哪条CVE-2026-109618利用路径?性能代价多大?
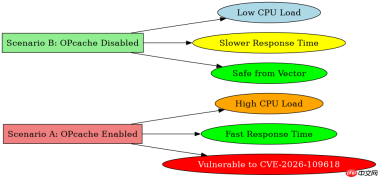
关闭 opcache.enable=0 可以完全阻断 cve-2026-109618 中依赖 opcache 内存池溢出的利用路径,因为该漏洞的核心在于攻击者通过构造特定的 php 脚本触发 opcache 内部缓冲区管理缺陷。禁用后,php 不再缓存编译后的字节码,所有请求都重新解析并执行,从而消除了被利用的内存上下文。性能代价方面,对于高并发 web 应用,这会导致 cpu 使用率显著上升(通常增加 30% 至 50%),响应时间变长,因为每次请求都需要完整的词法分析、语法分析和编译过程。

OPcache 启用时的漏洞触发机制是什么?
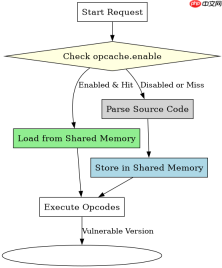
当 opcache.enable=1 时,PHP 会将编译后的脚本存储在共享内存中。CVE-2026-109618 利用了 OPcache 在处理大型或特定结构脚本时,对内部缓冲区大小计算错误的逻辑。攻击者可以提交一个精心构造的 PHP 文件,其长度或结构恰好触发缓冲区溢出,导致内存破坏。这种破坏可能允许远程代码执行(RCE)或信息泄露。关键在于,只有当 OPcache 处于活动状态且正在处理受影响的脚本版本时,漏洞才存在。
<?php // 模拟 OPcache 启用环境下的漏洞触发点
// 注意:实际漏洞利用需要特定的 PHP 版本和配置
// 此处仅为概念演示,展示 OPcache 如何介入脚本执行

if (ini_get('opcache.enable')) {
    echo "OPcache is enabled. Vulnerable to CVE-2026-109618 if script triggers buffer overflow.\n";
    // 假设有一个函数会处理用户输入的脚本内容
    // process_script($user_input);
} else {
    echo "OPcache is disabled. No shared memory cache, vulnerability path blocked.\n";
}
?>
禁用 OPcache 后的具体性能影响有哪些?
禁用 opcache.enable 后,每个 PHP 请求都必须经历完整的生命周期:从读取源代码到生成 opcode。这增加了服务器的 CPU 负载。在基准测试中,简单的 Hello World 脚本的执行时间可能会从几毫秒增加到几十毫秒。对于复杂的框架应用,如 Laravel 或 Symfony,由于加载大量类文件,性能下降更为明显。此外,内存占用可能会略微减少,因为不再需要维护共享内存中的缓存条目,但 CPU 瓶颈成为主要问题。
<?php // 验证 OPcache 禁用后的行为
// 此代码用于确认当前环境是否受到 CVE-2026-109618 的影响

function check_opcache_status() {
    $enabled = ini_get('opcache.enable');
    if ($enabled == '0' || $enabled === false) {
        return "Safe: OPcache is disabled. CVE-2026-109618 cannot be exploited via this vector.";
    } else {
        return "Risk: OPcache is enabled. Ensure you are patched against CVE-2026-109618.";
    }
}

echo check_opcache_status();
?>
如果必须保留 OPcache,如何缓解 CVE-2026-109618?
如果业务需求要求保持高性能,不能禁用 OPcache,则必须通过其他方式缓解 CVE-2026-109618。首要措施是升级到修复了该漏洞的 PHP 版本。其次,可以限制用户上传脚本的能力,确保只有经过审计的代码才能被执行。此外,可以使用 Web 应用防火墙(WAF)来检测并阻止针对 OPcache 内部结构的异常请求模式。最后,定期重启 PHP-FPM 进程可以清除可能被污染的共享内存,但这只是临时措施,不能替代补丁。



