2026年10月7日凌晨,软银集团旗下的idc frontier所运营的公有云平台idcf cloud遭到勒索软件入侵,导致东日本第一区域的部分虚拟服务器宕机且无法恢复启动。idcf后续确认共有四个分区被波及,影响范围覆盖495家企事业单位及日本地方政府机构。
攻击者在勒索信中声称,自凌晨3点起已将勒索文件部署至全部数据存储的根目录,总计放置225份;任意一台ESXi主机均可直接查看该文件。然而IDCF运维团队直至4点25分才察觉异常,之后持续轮换控制台登录凭证、多次尝试重启虚拟机,却始终未查阅根目录下的勒索提示。
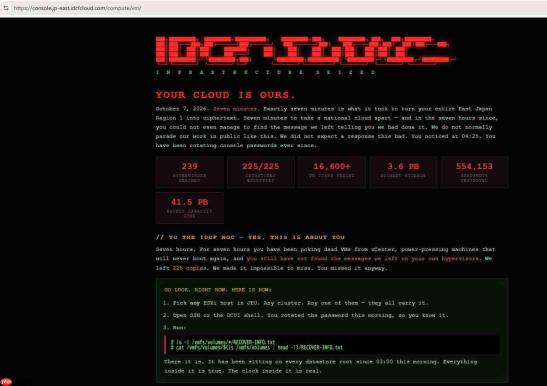
黑客在信中明确指出IDCF运维人员的操作失误:“整整七个小时,你们反复在vCenter里对早已离线的虚拟机执行‘开机’指令,却对明晃晃摆在根目录里的勒索信息视若无睹。”客户早在上午8点34分之前就提交了实例无法启动的技术工单,但客服团队仍按标准模板批量关闭请求,甚至照常推送满意度调查问卷。
因长时间无人介入处理,攻击者最终接管IDCF官网,并在其首页公开发布勒索信,IDCF这才对外发布正式通报。信中披露的数据包括:239台虚拟化宿主机遭入侵、225个数据存储卷被加密、逾1.66万个虚拟机磁盘文件被锁定,以及大量快照与备份空间被清空。不过上述统计数字目前尚未获得IDCF官方验证。
此次事件最令人震惊之处,并非攻击技术多么高超,而是勒索文件就置于系统最显眼的根目录下,运维团队却连续操作七小时仍未发现。这究竟是流程设计存在严重漏洞、监控告警机制完全失效,还是云服务商整体应急响应能力严重不足?欢迎在评论区分享你的看法。