





php2shell的修复经历了早期线索、可利用性确认、协调修补与提前发布多个阶段。整理时间线时,要区分原定披露、公开预告和补丁实际生效,不能把公告日期直接当成自己服务器已经安全的时间。

最早漏洞线索与最终RCE确认并非同日
参考PHP基金会事后发布的复盘文章,2024年修复外部审计发现的问题时,团队曾发现OOM缺陷线索,但当时没找到具体利用路径。
2026年7月30日Calif启动相关审计,8月11日Calif上报了同根因的RCE漏洞,同一天OpenAI也上报了同一个根因的问题,后续还有其他人上报了更多利用路径。
因此,“2026年10月公开披露”不等于漏洞在10月才出现。早期线索、确认影响、补丁完成、对外公开是不同节点;没有一手记录的日期,不用媒体猜测或页面抓取日期补齐。
几个可公开核验的关键时间点
| 时间 | 事件 | 阅读时的边界 |
|---|---|---|
| 2024年 | 发现OOM问题早期线索 | 不等于当时已有完整RCE链 |
| 2026年8月11日 | 收到同根因RCE报告 | 不是公开披露日 |
| 10月20日 | 编号外传、发布公开预告 | 对照UTC与本地日期 |
| 10月21日 | 官方安全公告及修复版本发布 | 不代表所有镜像与节点同步完成 |
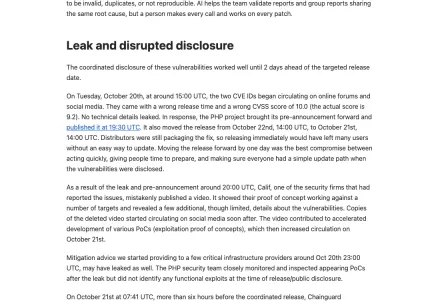
基金会复盘称,10月20日约15:00 UTC编号开始流传,19:30 UTC发布预告,并把原定10月22日14:00 UTC的发布安排提前到21日14:00 UTC。本文只转述已公开的节点,不将流传信息当作攻击成功证据。
部分公告标21日、部分标22日的原因
Ubuntu官方说明保留了原协调披露安排及提前原因;PHP官网20日预告写的是调整后的21日14:00 UTC。两者描述不同阶段,不应删掉语境后认定其中一个日期错误。
21日14:00 UTC对应北京时间21日22:00;20日19:30 UTC的预告则对应北京时间21日03:30。官方归档的20日发布日期与国内读者看到预告的21日,可以指向同一时间段。
官网预告标注的是调整后的发布安排,不代表所有安全公告页、源码镜像和发行版仓库精确到秒同步更新。复盘自身处置流程时,要单独记录补丁下载、安装、进程替换和业务验收的本地时间。


修复难点覆盖整个请求生命周期,不是单靠拦截异常输入就能解决
PHP2Shell包括CVE-2026-109618和CVE-2026-109619。
OOM路径可能在初始化尚未完成时终止请求,清理阶段误用无效数据;另一问题则是请求内存释放后仍残留引用,后续请求可能在正常重置前使用它。
请求终止不等于整个工作进程退出,只封堵单个触发点也不等于修正全部状态生命周期。
基金会解释,修复方案需要权衡兼容性、性能及扩展生态,资源与决策流程也造成了延误。复盘同时提出改进决策和协调机制,不能将这段历史简写成“发现后立即修好”。
本次发布了哪些版本,运维怎么落地补丁
PHP官网21日公告给出的上游修复版本是8.5.12、8.4.27、8.3.36和8.2.35。旧分支是否获得供应商回补,须查看维护方的完整包号与支持条款,不能只按前面的PHP版本数字判断。

| 部署来源 | 核验依据 | 未结束的工作 |
|---|---|---|
| 上游源码或二进制 | 官方版本、来源与校验记录 | 扩展回归、替换进程及所有副本 |
| 发行版维护包 | 供应商公告和完整包号 | 确认仓库同步、服务生效及业务回归 |
- 留存好公告、安装来源、完整包号和维护责任人信息,确认补丁已经同步到实际在用的仓库或构建流里。
- 先在受控测试环境验证扩展、登录、上传和后台任务功能正常,再按业务安排滚动替换工作进程。
- 逐个节点核对站点实际运行状态,跑完健康检查,记录验收时间;发现入侵迹象时立刻启动专项应急响应。
用PHP转换UTC和北京时间,避免时间线复盘出错
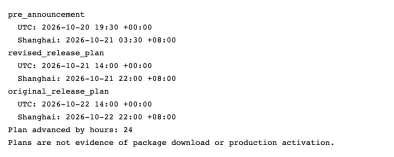
下面是完整的离线时间转换示例,存为audit.php直接运行就行,脚本只会处理公开预告和计划时间,不会扫描服务器,也不会把计划时间误当成补丁实际生效时间。
<?php // 只转换官方已披露的预告与计划时间,不推测实际下载或进程生效时间。
$events=[
    'pre_announcement'=>'2026-10-20T19:30:00+00:00',
    'revised_release_plan'=>'2026-10-21T14:00:00+00:00',
    'original_release_plan'=>'2026-10-22T14:00:00+00:00',
];
$china=new DateTimeZone('Asia/Shanghai');
foreach ($events as $name=>$value) {
    $utc=new DateTimeImmutable($value);
    $local=$utc->setTimezone($china);
    if ($utc->getTimestamp()!==$local->getTimestamp()) {
        throw new RuntimeException('Timezone conversion changed the instant');
    }
    echo $name,PHP_EOL,'  UTC: ',$utc->format('Y-m-d H:i P'),PHP_EOL,
        '  Shanghai: ',$local->format('Y-m-d H:i P'),PHP_EOL;
}
$advance=(new DateTimeImmutable($events['original_release_plan']))->getTimestamp()
    -(new DateTimeImmutable($events['revised_release_plan']))->getTimestamp();
echo 'Plan advanced by hours: ',$advance/3600,PHP_EOL;
echo "Plans are not evidence of package download or production activation.\n";
php audit.php
示例已在macOS的PHP 8.5.10 WebAssembly环境运行,校验转换前后的时间戳一致,并算出发布计划提前24小时。截图是该脚本实际输出,不是生产升级记录。
梳理处置时间线时,要避开这四个常见误区
- 把计划时间当成实际完成时间:分开记录公告发布、仓库可用、补丁进程生效三个不同节点的时间。
- 直接把UTC日期当成国内日期:所有时间标注对应时区,跨日的时间转换完再排序。
- 把最早发现线索直接说成已确认完整利用:按证据严格区分线索上报、影响确认、公开披露三个阶段。
- 补丁一发布就判定没有风险:逐节点验收补丁,同时独立排查入侵迹象,不等更新全部完成才开始调查。
一份可追溯的修复记录,必须明确说明谁在什么时间、把哪个补丁部署到了哪些进程,用什么依据完成的验收。公开披露的时间线只能说明事件整体经过,只有自己站点的现场证据,才能证明实际的处置进度。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





