





php2shell与cve-2019-11043都涉及php运行时安全,但漏洞编号、触发链和部署条件不同。不能把修复旧fpm漏洞的配置经验直接当作php2shell防护,也不能因使用较新分支就跳过本次补丁核对。

先把漏洞编号和实际触发位置对应好
PHP2Shell是本次两枚漏洞的统称,对应CVE-2026-109618与CVE-2026-109619。前者涉及内存不足处理时的无效请求状态,后者涉及已释放请求内存仍被工作进程保留引用;它们不是CVE-2019-11043的改名。
CVE-2019-11043发生在特定FPM部署配置下,涉及请求路径处理中的缓冲区边界问题。公开记录列出的历史上游修复门槛为7.1.33、7.2.24和7.3.11,不能把这组数字套到当前两枚漏洞上。
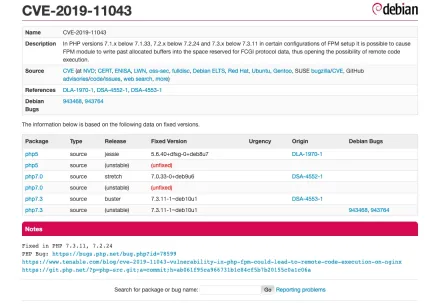
两类漏洞都可能导致代码执行,但触发链不同
2019年的问题与FPM接收的请求路径及相关配置组合有关;PHP2Shell则围绕请求启动、异常处理和清理的内存生命周期。部分PHP2Shell路径早于业务代码,另一些需要同一工作进程的后续请求或特定应用操作。
结果都可能是RCE,但不能因此推断入口、前置条件和验证方法相同。
做风险评估时,要重点追踪「哪些数据会进入哪段处理流程」,不能只看站点用的是Nginx还是Apache。光靠反向代理名、框架名,或是有没有调用过某个会话函数,都没法直接排除本次的运行时风险。
把所有环境条件汇总到同一张表里对照梳理
| 比较项 | CVE-2019-11043 | PHP2Shell |
|---|---|---|
| 核心范围 | 特定FPM请求路径处理配置 | OOM及跨请求状态处理 |
| 不能省略的条件 | 历史版本与具体FPM配置 | 服务模式、构建、应用和具体路径 |
| 修复核验 | 当年补丁及后续支持状态 | 本次完整补丁与进程替换 |
PHP官方将所有提供Web请求服务的安装列入本次排查范围,并指出mod_php的风险尤其值得优先处理。FPM在部分启动失败场景的行为不同,但官方也验证了具备特定应用条件的FPM路径,不能将“使用FPM”写成免修理由。


两类常见部署场景,排查顺序要区分对待
存量FPM站点:先捋清维护来源和迁移责任
若仍在运行PHP 7系列,应先查供应商维护状态、完整包号与站点实际FPM池,再回看历史漏洞修复记录。即使版本超过当年某个修复门槛,也不能据此认定旧解释器适合继续对公网运行。
无法确认补丁来源或获取修复包的旧环境,应限制公网暴露并安排迁移。不能只改一处路径配置,就把新旧问题全标成已修复;不同CVE需要对应的处置依据。
主流分支站点:重点确认补丁已实际加载到运行进程
PHP2Shell本次上游修复版本为8.2.35、8.3.36、8.4.27和8.5.12。发行版回补应按供应商完整包号核对,更新后还要替换实际Web工作进程;只在终端看到新版本并不代表所有站点和副本已更新。
- 登记站点实际运行模式、二进制文件路径、安装包来源和对应负责人。
- 分开核对本次漏洞公告和过往历史问题,不能只靠版本号字符串就判定所有风险情况。
- 打完补丁、调整完配置、做完业务回归测试后,逐节点记录进程状态和补丁生效的佐证信息。
通过版本比对示例理解:版本门槛不等于安全结论
下面这段代码不会发送探测请求,只会比对内置版本字符串和历史修复门槛。输出区分“不在这份历史矩阵内”和“达到当年修复门槛”,两种结果都不代表当前系统已经安全。
<?php // 仅演示CVE-2019-11043当年的上游版本门槛,不检查利用条件或发行版回补。
$floors=['7.1'=>'7.1.33','7.2'=>'7.2.24','7.3'=>'7.3.11'];
foreach (['7.1.32','7.3.11','8.5.10'] as $version) {
    $parts=explode('.',$version);$branch=$parts[0].'.'.$parts[1];
    $floor=$floors[$branch] ?? null;
    $result=$floor===null ? 'OUTSIDE HISTORICAL MATRIX'
        : (version_compare($version,$floor,'
<p>保存为audit.php后运行下列命令。示例在macOS的PHP 8.5.10 WebAssembly环境执行,输入是历史版本教学样本;没有搭建旧FPM、复现漏洞或检查任何生产站点。</p>
<pre class="brush:bash;toolbar:false;">php audit.php

版本比对环节最常见的四类误判
- 排查时直接沿用旧漏洞的扫描规则:要先对齐对应CVE、服务模式和实际触发条件,不能只改个关键词就直接扫描。
- 误以为新分支不会受历史漏洞影响就不用更新:要单独核对当前官方发布的安全公告。
- 把FPM启动失败的差异当成系统天然免疫漏洞:要结合官方公开的已验证路径和适用条件综合判断。
- 直接拿历史修复版本作为当前的部署目标:要先确认分支支持状态和最新补丁情况,不要主动部署已经过期的旧版本。
写排查结论时,分别列出已核验的事实、未知条件和后续动作。若已经出现异常账号、文件或外连,应同时开展入侵调查;安装新补丁不会清理之前可能留下的持久化访问。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





