etl 是事件跟踪日志容器,不同提供程序写入的字段并不相同。系统自带 tracerpt 可把一个或多个 etl 转成 csv、xml 或 evtx;对能被 windows 事件 api 解析的 etl,也可用 get-winevent 直接读取。转换不会修改原文件,但输出可能包含路径、账号和设备信息。
先核对要处理的 ETL 文件
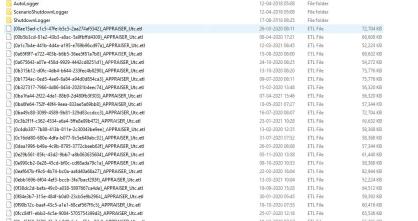
在资源管理器打开跟踪文件目录,先按名称、修改时间和大小确认输入文件是否属于同一次采集;像带时间或序号的多份 .etl,要先记下范围,避免把其他日期的日志一并转换。必要时先复制到单独的分析目录,保留原文件不动。
用 tracerpt 批量转出 CSV
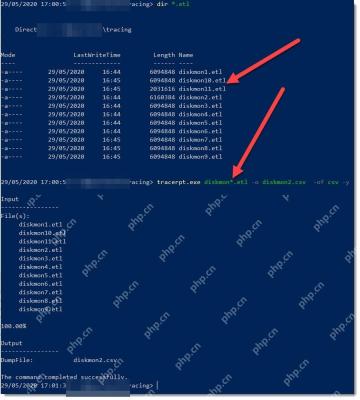
同一次采集拆成多个 ETL 时,可运行 tracerpt C:\Trace\part*.etl -o C:\Tracell.csv -of CSV -y。命令完成后要确认进度到达 100%,并出现输出文件和成功提示;通配符会处理所有匹配项,所以执行前必须核对目录里的文件清单。

筛选并核对转换结果
CSV 可用 Excel、PowerShell 或文本工具按时间、Provider 和 EventName 筛选;对兼容的 ETL,可运行 Get-WinEvent -Path C:\Trace\input.etl -Oldest 直接查看事件对象。若 tracerpt 只输出少量字段,不代表日志为空,可能需要对应提供程序的清单或用 WPA 等专用工具解析。