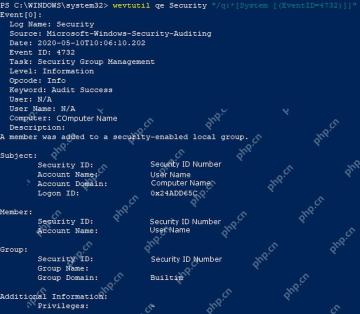
本地 administrators 组新增或移除成员会改变账户权限。启用“审核安全组管理”成功审核后,windows 会用 4732 记录向本地安全组添加成员,用 4733 记录移除成员。旧日志不会被策略补记,因此要先启用审核,再观察后续变化。
确认安全组管理审核已启用
在“高级审核策略配置 > 系统审核策略 > 账户管理”中启用“审核安全组管理”的“成功”,或运行 auditpol /get /subcategory:"安全组管理" 核对实际状态。域 GPO 可覆盖本地值,必要时用 GPResult 查来源。
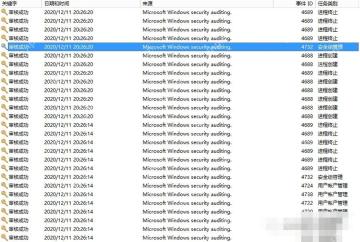
筛选 4732 和 4733
打开“事件查看器 > Windows 日志 > 安全”,选择“筛选当前日志”,在事件 ID 中输入 4732,4733。4732 表示成员加入本地安全组,4733 表示成员被移除;本地管理员组的组域通常为 BUILTIN,组名为 Administrators。
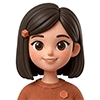
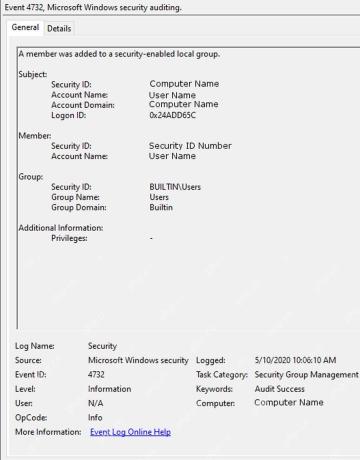
核对操作者、成员和目标组
打开事件后分别读取“主题”“成员”和“组”:主题账户是执行变更的人,成员安全 ID 是被加入或移除的对象,组名用于确认是否确实是 Administrators。事件只证明系统记录了变更,是否获批还要与工单、维护时间和账户负责人交叉核对。