pktmon 是 windows 11 内置的数据包监视器,适合在不能安装第三方抓包工具的电脑上记录短时间连接异常。抓包可能包含地址、域名、cookie 或业务数据,只在已获授权的设备和网络上使用,并把输出保存在受控目录。
先添加与故障对应的过滤条件
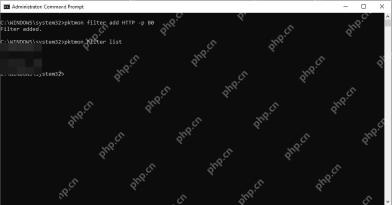
以管理员身份打开 Windows 终端,先运行 pktmon filter remove 清除旧过滤器,再用 pktmon filter add Web443 -p 443 添加端口过滤,最后运行 pktmon filter list 核对。需要同时限定 IP 与端口时,应放在同一条 filter add 命令中;分成两条会形成“或”关系。截图用 80 端口演示同一种添加和列出过滤器的方法。
开始采集并复现一次问题
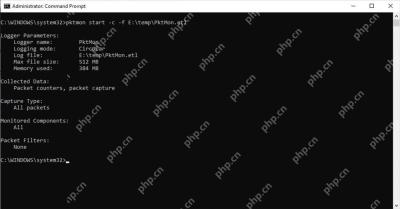
切换到准备好的空目录,运行 pktmon start -c --pkt-size 0 -f trace.etl。看到日志和捕获状态已启动后,立即复现一次连接失败,不要长时间无过滤抓取。--pkt-size 0 会保存完整数据包,敏感度和文件体积都更高;只需包头时可使用较小值。

停止采集并转换为 PCAPNG
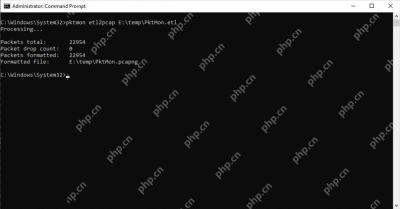
复现完成后运行 pktmon stop,确认 ETL 文件已经写入,再执行 pktmon etl2pcap trace.etl -o trace.pcapng。终端应显示处理的数据包数量和生成文件路径;随后可用 Wireshark 等工具离线分析。分析结束后运行 pktmon filter remove 清理过滤器,并按数据保留要求删除敏感抓包。