





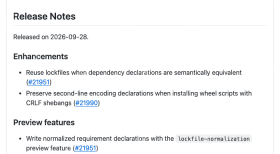
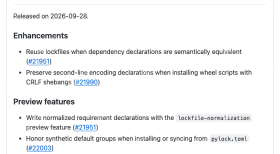
astral 在 uv 0.12.20 的更新日志里提到,只要依赖声明在语义上完全等价,uv 现在会更智能地复用已有的锁文件。之前哪怕只是调整配置文本、没改动依赖的实际含义,工具也可能做没必要的重新解析,这次调整就是为了砍掉这类无意义的重复工作。对经常整理项目元数据的团队来说,之后看锁文件差异就能直接聚焦到真正的依赖变动上。
来源:Astral uv 官方更新记录
这里说的“语义等价”,不是说随便改改文本就一定能跳过解析流程,核心判断标准是依赖声明写的安装要求有没有变化。维护者还是要留意 uv 对版本范围、依赖源、环境标记、可选依赖的解释逻辑,锁文件到底能不能沿用,最终由工具根据当前项目配置自动判断。如果碰到依赖来源或者平台运行条件改动的情况,该重新解析就重新解析,生成新结果之后一定要仔细核对。
同一个版本还修复了带 CRLF 换行的 wheel 脚本编码保留问题,避免安装过程中脚本文件的换行格式被意外转换。这个小细节对跨平台协作很实用:Windows 工作流里的文件大多用 CRLF 换行,现在打包工具可以准确保留脚本的原始内容。项目维护者可以把这个版本纳入测试矩阵,检查安装后的脚本在目标系统里能不能正常运行。
来源:Astral uv 官方更新记录
做依赖锁定的时候,减少这类无关的重算步骤不光能省时间,代码评审时也更容易识别出真正的版本漂移问题。但团队不能把“锁文件没变化”当成依赖安全的唯一判断标准,还是要同步跟进漏洞公告、许可证更新、依赖源的变动情况。配置自动更新任务的时候,可以让工具输出锁文件差异的同时,带上当时用的解析器版本和目标平台信息,后面复核就能清楚知道这个锁文件的生成上下文。
要把这些改进落地到日常工作里,建议先选一个有代表性的项目,跑完依赖同步和全流程打包测试,确认没问题之后再给全团队统一升级工具版本。
要是升级后发现锁文件出现变化,要留存好差异记录,挨个确认触发变动的原因;如果锁文件没变化,也得核验当前安装环境是不是符合预期。uv 0.12.20 优化的只是等价依赖声明的处理效率,不会替代项目本身要做的可复现构建、供应链安全审查这些核心工作。





