





astral 在 2026 年 10 月 3 日推出了 uv 0.12.23 版本,这次更新重点扩展了 frozen-lockfile 的预览能力:哪怕目录里没有 workspace 清单,部分 uv 命令也能直接基于 uv.lock 完成环境同步、导出依赖、查看依赖树或者读取 workspace 元数据的操作。这个改动优化的是锁文件的消费使用方式,并不是说脱离项目声明的锁文件,就能自动获得完整的依赖维护能力。
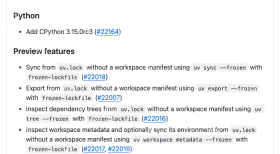
来源:Astral uv 官方更新记录
通常锁文件都是从项目声明解析生成的,作用是记录下可复现安装需要的所有具体版本和元数据。新增的能力让只拿到 uv.lock 的工作目录也能直接做只读检查或者环境同步,适配打包阶段、精简容器构建、CI 分层任务这类场景。但要注意,缺少原始项目声明的前提下,使用方还是得确认锁文件来自可信项目,和当前的构建目标完全匹配。
官方把这组能力明确标为预览状态,意味着后续命令行为随时可能调整。实际使用时一定要锁定 uv 的版本,避免开发机和流水线跑不同版本的 uv,导致预览功能表现不一致;同时要提前做好失败回滚方案,留存锁文件的来源记录。尤其是依赖导出结果要交给其他工具消费的场景,必须先验证平台标记、可选依赖和工作区成员信息,不能只看命令执行成功,就默认这套依赖集合适用于所有部署环境。
来源:Astral uv 官方更新记录
从实际工作流来看,锁文件可以作为构建输入,但它完全替代不了项目配置。项目维护者还是要在带完整 pyproject.toml 的主仓库里更新依赖、审核差异、生成锁文件,再把生成好的 uv.lock 交给下游阶段使用。这么做既可以把「依赖解析」和「使用已解析依赖」两个职责拆分清楚,也能减少在配置不完整的目录里误更新依赖的概率。
这次更新还给 CI 流程设计留出了更灵活的调整空间:流水线早期阶段就能直接用锁文件做依赖树检查或者导出操作,后续步骤再到目标 Python 版本和操作系统环境下执行安装即可。
建议项目额外加一项和正式构建逻辑完全一致的验收任务,比对导出的依赖清单和最终生成的实际环境。由于功能目前仍处于预览阶段,要是碰到行为不符合预期的情况,以对应 uv 版本的官方更新说明为准即可。





