安全组不能清洗ddos流量,仅是状态化防火墙规则,用于放行或拒绝连接;其作用在于收敛访问来源,需配合高防体系(如ddos高防、cloudflare)在边缘清洗攻击流量后,再通过限制回源ip等配置提升整体防护效果。
安全组本身不能清洗 DDoS 流量,它只是状态化防火墙规则,作用是放行或拒绝连接请求。面对大规模 DDoS(尤其是网络层、传输层攻击),安全组既无法识别恶意流量特征,也无法承载高吞吐清洗任务——它的规则在内核 Netfilter 层生效,但前提是报文已到达服务器网卡。而大流量攻击往往在抵达云服务器前就已打满链路带宽或耗尽实例连接能力。
安全组的合理定位:收敛访问来源,不是清洗主力
安全组适合做精细化访问控制,比如只允许高防 IP 或 CDN 回源地址段访问源站端口,禁止公网直接连数据库、管理后台等敏感服务。但它不参与流量清洗过程,也不具备协议解析、行为建模、动态基线比对等能力。
- 开启安全组后,仍可能被 UDP Flood、SYN Flood 打满实例入口带宽,导致正常请求丢包
- 对 CC 类应用层攻击(如模拟浏览器刷登录接口),仅靠 IP+端口规则无法识别,容易误杀或漏拦
- 安全组规则变更有延迟,无法应对分钟级突发攻击,更谈不上智能调度或自动牵引
真正起清洗作用的是高防体系,安全组要配合它工作
清洗动作发生在网络边缘,例如阿里云 DDoS 高防(Anti-DDoS Proxy)、Cloudflare 或 OgCloud 的近源清洗节点。这些服务把攻击流量引到专用清洗集群,在那里完成识别、限速、人机验证、协议合规检查等操作。清洗后的干净流量,才通过回源链路发往你的云服务器。
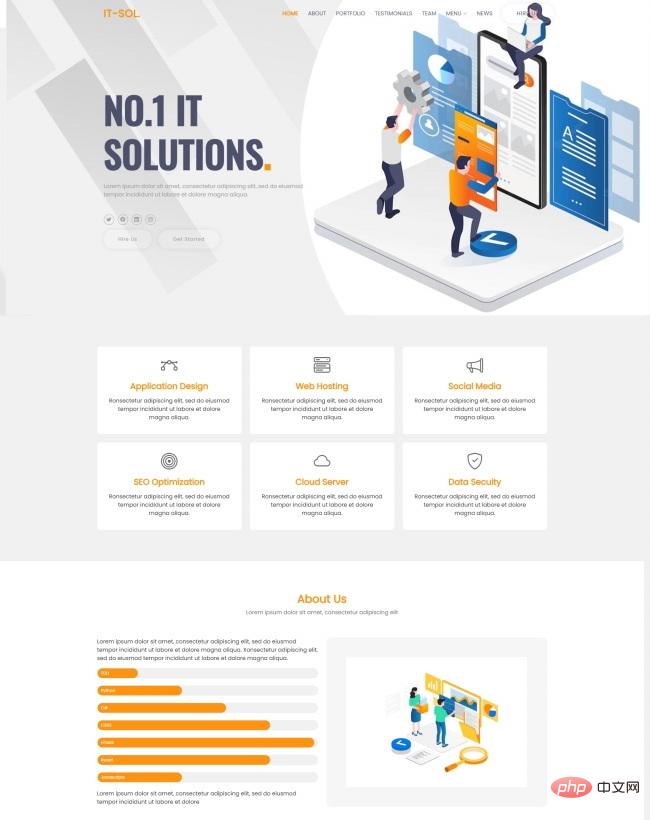
IT技术解决互联网公司网站模板
下载
IT技术解决互联网公司网站模板是一款适合提供APP设计、网页开发、SEO优化、云服务、数据分析等服务的互联网公司宣传网站模板下载。提示:本模板调用到谷歌字体库,可能会出现页面打开比较缓慢。
- 必须将业务 DNS 解析指向高防 IP,而不是源站公网 IP;否则攻击可绕过清洗直击服务器
- 源站安全组应只放通高防服务的回源 IP 段(如阿里云高防提供固定回源段),其他公网访问一律拒绝
- 若使用 HTTPS 回源,建议关闭源站的 HTTP 端口,避免攻击者探测非清洗路径
安全组可以辅助提升清洗效果的实操要点
虽然不负责清洗,但配置得当的安全组能减少源站暴露面、降低误触发风险,并为后续分析提供基础过滤条件。
- 关闭所有非必要端口,特别是 SSH、RDP、MySQL 默认端口,防止被扫描利用
- 对 Web 服务,只开放 80/443,并限制回源 IP 段;如用 WAF,再加一层源站白名单
- 启用安全组日志(如阿里云流日志),结合清洗中心告警,可快速判断是否发生绕过攻击
- 避免用“0.0.0.0/0”放通任何端口——这是常见配置错误,等于主动放弃第一道收敛防线
清洗靠云端专用资源,收敛靠安全组精细控制,两者分工明确。把安全组当成清洗工具,就像用门锁去挡洪水——方向错了,投入再多也难见效。