codexapp 配置第三方推理后端时,要确认客户端支持方式,再填写模型名、接口地址和认证令牌。配置保存后,用小任务测试响应正常且密钥没有暴露,才适合用于正式项目。
完成后能做到什么
后端配置保存成功,小任务能正常调用模型,密钥没有暴露在公开文件中。
操作步骤
步骤一:确认当前客户端支持对应后端,并准备接口地址、模型名、区域和认证令牌。
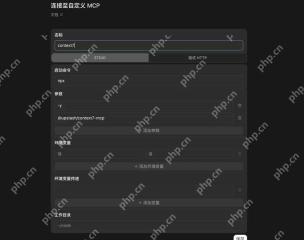
步骤二:在配置位置填写后端信息,密钥放到安全配置或环境变量中,不写进仓库。
步骤三:保存后用小任务测试响应、工具调用和异常提示,之后决定是否用于正式项目。

Codex Imagen
下载
通过本地 Codex 或 OpenClaw OAuth 凭证直接调用 ChatGPT/Codex Responses 的 image_generation 工具来生成或编辑光栅图像,然后保存
使用时要注意
不同后端在上下文长度、速度、计费和工具能力上可能不同。切换后要重新验证关键流程,不能默认和原模型表现一致。
如果页面和截图略有差异,优先看功能名称、按钮含义和输出结果。能进入对应功能并得到可继续使用的内容,就说明操作方向是对的。
常见问题
- 配置后调用失败怎么办? 检查密钥、模型名、区域、网络连通性和后端额度。
- 完成后建议保留任务记录,后面处理同类需求时可以直接复用。
后端切换后的观察点
配置第三方推理后端完成后,可以把相关设置、输出文件或任务记录保留下来。后面处理同类需求时,沿用这次的描述方式会更省事。
- 配置第三方推理后端找不到入口时,优先查看账号权限、应用版本和设置页里的相关开关。
- 开始处理前把范围说清楚,尤其是文件位置、输出格式和是否允许改动原文件。
- 配置第三方推理后端涉及批量动作时,保留原文件和操作记录,后面要恢复也有依据。