





必须用 proxy_bind 在 upstream 块中绑定出口 ip,配合健康检查、超时控制及 keepalived vip 实现高可靠调度;多 upstream 可按后端区域分组绑定不同出口 ip。
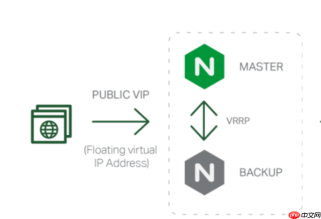
在多网卡服务器上配置 Nginx 负载均衡,实现高可靠出口调度,核心是两件事:一是让发往后端的流量从指定网卡(即固定源 IP)发出,避免系统默认路由导致出口不一致;二是确保该出口策略在故障或扩容时依然稳定生效。关键不在“多网卡”本身,而在于精准控制反向代理连接的源地址,并与健康检查、高可用机制协同。
用 proxy_bind 绑定出口 IP,优先写在 upstream 块中
proxy_bind 指令专门用于指定 Nginx 向后端发起连接时使用的本地源 IP,它只影响 outbound 连接,不影响监听或接收请求。Nginx 1.19.10 及以上版本支持直接在 upstream 块中配置,这是最清晰、最可靠的写法:
- 所有后端节点统一走同一出口 IP,配置一次即可,无需在每个 location 里重复设置
- 即使 upstream 内部节点动态增减或权重调整,出口 IP 仍保持不变
- 示例:
upstream app_cluster {
proxy_bind 10.10.20.50;
server 172.16.5.10:8080 weight=3;
server 172.16.5.11:8080 weight=3;
server 172.16.5.12:8080 backup;
}
为不同后端网络区域分配专属出口 IP
当后端部署在跨云、专线或隔离子网中,且各区域要求白名单绑定特定源 IP 时,可按后端归属分组定义多个 upstream,并各自绑定对应出口 IP:

- aws_backend 使用 203.0.113.10 出口,aliyun_backend 使用 203.0.113.11 出口
- 配合 location 路由规则,将 /aws/ 请求打到 aws_backend,/aliyun/ 打到 aliyun_backend
- 这样既满足合规要求,又避免出口 IP 冲突或被对端拒绝
搭配健康检查与超时控制,防止出口失效引发雪崩
仅绑定出口 IP 不够——若该网卡宕机、IP 失效或路由不通,Nginx 默认仍会尝试连接,可能造成超时堆积。需同步加固:
- 为每个 server 行显式配置 max_fails=3 fail_timeout=30s,让不可达节点快速下线
- 启用主动健康检查(如 nginx_upstream_check_module),用 HTTP 探活验证后端连通性及出口路径有效性
- 设置 proxy_connect_timeout 3s 和 proxy_read_timeout 15s,避免因出口链路异常拖慢整个 upstream
- 注意:proxy_bind 绑定失败时 Nginx 会报错并拒绝 reload,因此上线前务必确认该 IP 已在对应网卡上配置且可达
与 Keepalived 高可用联动,保障出口调度不单点
如果出口 IP 是业务白名单关键标识,还需防止单台 Nginx 故障导致出口中断。此时应将 proxy_bind 与 VIP 架构结合:
- Keepalived 管理一个虚拟 IP(如 10.10.20.100),漂移在两台 Nginx 节点间
- 两台 Nginx 的 upstream 均 proxy_bind 该 VIP(而非物理网卡 IP)
- 主节点故障时,VIP 漂移,新主节点继续用同一出口 IP 发起连接,后端无感知
- 注意:VIP 必须配置在 loopback 接口,并开启 net.ipv4.conf.all.arp_ignore=1 和 arp_announce=2,确保响应 ARP 正确





