





root的核心任务是建立请求路径与磁盘目录的一对一映射,必须设为前端构建产物父目录的绝对路径(如/opt/company-website/dist),末尾不加斜杠,且需明确定义在server块中、配合权限验证与最小化配置。
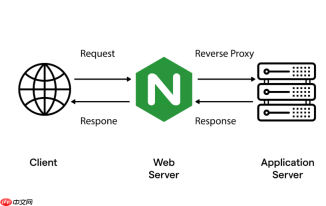
在完全隔离的物理机上部署纯静态企业官网,root 指令的核心任务是准确建立“请求路径”与“磁盘目录”的一对一映射,不依赖外部服务、不涉及动态逻辑,关键在于路径精准、权限可控、配置收敛。
明确 root 的定位:不是指向文件,而是定义拼接起点
root 后面必须写绝对路径,且该路径是前端构建产物(如 dist/ 或 build/)的父目录,不是直接到 index.html。例如:
- 若你的官网文件放在
/opt/company-website/dist/,那么 root 应设为/opt/company-website/dist - 用户访问
/contact.html→ Nginx 查找/opt/company-website/dist/contact.html - 用户访问
/assets/logo.png→ 查找/opt/company-website/dist/assets/logo.png - root 值末尾不要加斜杠(如
/opt/company-website/dist/是冗余写法,虽不报错但易引发理解偏差)
配置层级要收口,避免继承混乱
物理机环境强调确定性,推荐将 root 明确写在 server 块中,不依赖 http 或 location 继承:
- 删掉全局 http 块里的 root,防止被意外覆盖
- 每个 server 块只配一个 root,对应一个独立站点
- 如果后续需挂载子路径(如 /admin-docs),改用 alias,而非在 location 里再写 root —— 否则 URI 会重复拼接,导致 404
权限与路径真实性必须人工确认
隔离环境中无法自动修复权限问题,需逐项验证:

- 用
ls -ld /opt/company-website/dist确认目录存在,且属主属组可读可执行(至少r-x) - 用
ps aux | grep nginx查看 worker 进程运行用户(如 www-data 或 nginx),再用getent group www-data确认其所属组 - 确保从根目录起每一级(
/opt→/opt/company-website→/opt/company-website/dist)都对该用户有x权限(否则进不去目录) - 静态文件本身需为
644,目录为755;若用软链接(如 dist → v2.1),则真实目标路径也须满足上述权限
最小化配置示例(可直接用于生产)
以下是一个干净、无冗余、适配物理机的 server 配置片段:
server {
    listen       80;
    server_name  _;
    root         /opt/company-website/dist;
    index        index.html;
<pre class="brush:php;toolbar:false;"># 确保所有请求都能落到 index.html(对 SPA 友好,官网通常适用)
location / {
    try_files $uri $uri/ /index.html;
}

# 禁用敏感路径访问
location ~ ^/(\.git|\.env|node_modules|dist) {
    return 403;
}
}
配置完成后,务必执行 nginx -t 测试语法,再 nginx -s reload 生效。不需要重启整个服务,也不依赖网络或远程校验。





