





nginx主备高可用架构中ssl证书必须统一源头、原子同步、校验闭环、零偏差生效;需用rsync+ssh加密同步证书目录并收紧权限,重载前同步、重载后比对指纹,且与certbot续期、tls配置、动态策略联动。
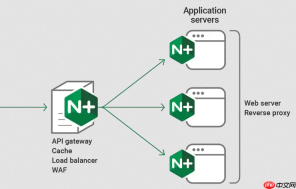
在 Nginx 主备高可用架构中,SSL 证书不能只在单节点部署,必须确保主备节点证书内容、权限、加载状态完全一致——否则会出现 HTTPS 访问失败、证书警告、甚至安全策略失效。核心原则是:**统一源头、原子同步、校验闭环、零偏差生效**。
证书文件同步必须加密且原子化
私钥(.key)和证书链(.pem/.crt)严禁明文传输或手动复制。推荐用 rsync + SSH 密钥认证完成目录级同步:
- 同步整个证书目录(如 /etc/nginx/ssl/example.com/),使用
rsync -avz --delete --chmod=Go-rwx,自动清理备机残留旧文件并收紧权限 - SSH 用户需禁用交互 shell(设为
/usr/bin/rsync或/bin/false),仅允许执行 rsync 命令 - 私钥文件同步后立即执行
chmod 600 /etc/nginx/ssl/*.key并确认属主为 nginx 运行用户(如nginx或www-data)
同步后必须触发重载且验证一致性
“先同步、再重载”是避免中间状态的关键。不能先 reload 再同步,也不能只 reload 不校验:

- 主节点完成 rsync 后,立即执行
ssh user@backup "systemctl reload nginx" - 重载后立刻比对主备指纹:
openssl x509 -in /etc/nginx/ssl/example.com/fullchain.pem -noout -fingerprint,输出 SHA1 值应完全一致 - 建议在脚本中加入超时判断与失败回滚逻辑,例如同步失败则自动还原上一版证书并告警
策略配置与证书生命周期联动
证书不是静态资源,而是有生命周期的动态资产。同步机制需嵌入自动化流程:
- 若使用 Certbot 续期,通过
--deploy-hook调用自定义脚本,而非仅靠定时任务 - 将证书路径、TLS 版本、密钥交换算法等安全参数抽离为独立配置文件(如 /etc/nginx/conf.d/tls-params.conf),与证书同步流程绑定
- 禁止在 server 块内硬写
ssl_certificate路径;统一用 include 指向符号链接(如include /etc/nginx/ssl/current.conf;),便于原子切换
动态场景下需防范策略漂移
当架构含 WAF 规则、IP 黑名单、限速 zone 等依赖证书上下文的动态策略时,仅同步文件不够:
- 开源 Nginx 可配合 Lua + Redis 实现运行时规则同步,所有节点从同一 Redis key 读取带签名的策略 JSON,并校验 SHA256 和有效期
- NGINX Plus 用户启用
keyval_zone与zone_sync,让证书绑定的 keyval 数据(如客户端证书 CN 白名单)秒级集群同步 - 每次证书更新后,自动触发策略刷新钩子,避免旧证书仍匹配新规则或反之





