





最有效的三层防线是nginx路径拦截+php-fpm运行时约束+系统级防火墙过滤:nginx需精准匹配php脚本及管理参数,php-fpm须配置open_basedir、独立用户与禁用函数,防火墙按真实ip限制端口或流量。
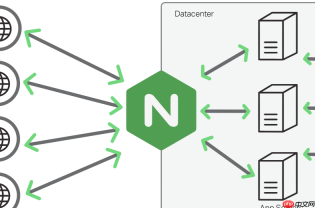
直接在 Nginx 层结合 PHP-FPM 配置,再叠加防火墙规则,是限制后台管理脚本(如 /admin、/wp-admin、/index.php?r=admin 等)访问最有效的三层防线:Nginx 路径拦截 + PHP-FPM 运行时约束 + 系统级流量过滤。三者不互斥,而是互补加固。
一、Nginx 层精准拦截 admin 相关 PHP 请求
不能只拦目录(如 location /admin { deny all; }),因为很多后台是单入口(如 ThinkPHP/Laravel),实际 URL 是 /index.php 带参数。应同时匹配路径和参数特征:
- 禁止直接访问所有 PHP 脚本,除非明确放行管理入口:
location ~ \.php$ { deny all; } - 仅对已知管理入口路径放行 PHP 解析,例如:
location ^~ /admin/ { location ~ \.php$ { include fastcgi_params; fastcgi_pass unix:/run/php/php-fpm.sock; } } - 或用参数识别(需配合
fastcgi_param传递):if ($args ~* "(r=admin|/admin|action=login)") { return 403; }(慎用 if,建议改用 map + try_files)
二、PHP-FPM 层强制 open_basedir + 用户隔离
即使请求绕过 Nginx 规则到达 PHP-FPM,也要让它“有心无力”:

- 为后台站点单独配置
open_basedir,限定其只能读取自身目录和临时目录,例如:open_basedir = /www/wwwroot/myadmin/:/tmp/:/proc/(写入.user.ini或 Nginx 的fastcgi_param PHP_ADMIN_VALUE "open_basedir=...") - 确保 PHP-FPM pool 使用独立用户(如
admin_user),且该用户不是网站文件所有者,也不属于www组;文件属主设为ftp_user:www,PHP-FPM 进程仅以admin_user身份运行并拥有读+执行权限 - 禁用危险函数:
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,curl_exec,curl_multi_exec,parse_ini_file,show_source(加到对应 pool 的php_admin_value[disable_functions])
三、防火墙层做最终兜底(iptables/firewalld)
当后台服务监听独立端口(如 9001)或反向代理未覆盖全部流量时,系统防火墙是最底层屏障:
- 若 admin 服务走独立端口(非 80/443),直接封端口:
iptables -A INPUT -p tcp --dport 9001 -s 203.123.45.67 -j ACCEPTiptables -A INPUT -p tcp --dport 9001 -j DROP - 若走标准 HTTP 端口但需强控 IP,配合 Nginx 的真实 IP 还原(
set_real_ip_from+real_ip_header)后,在防火墙中按$remote_addr源 IP 控制——注意:防火墙看到的是客户端真实 IP,不是 Nginx 的127.0.0.1 - firewalld 富规则示例(只允许指定 IP 访问 80 端口下的 /admin 路径不现实,但可限制整个 HTTP 流量来源):
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="203.123.45.67" port port="80" protocol="tcp" accept'
四、关键注意事项
这些环节一旦错位,整套防护就形同虚设:
- Nginx 的
allow/deny必须写在location ~ \.php$块内,且顺序为先allow后deny all;写在http或server顶层无效 - 前端有 CDN/WAF/SLB 时,
$remote_addr是代理 IP,必须配set_real_ip_from和real_ip_header X-Forwarded-For,否则白名单全失效 - 不要依赖登录页验证来“保护 admin 入口”——暴力破解工具在抵达登录框前就已扫描到
/admin/index.php,必须在网络层或 Web 层提前拦截 - 所有变更后务必执行:
nginx -t && nginx -s reload、systemctl restart php-fpm、iptables-save或firewall-cmd --reload
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!


