





0x0000003b蓝屏需逐级排查驱动、内存、系统文件:首选ddu彻底清理显卡驱动(nvlddmkm.sys等),禁用未签名驱动(执行bcdedit命令),运行windows内存诊断两遍并查事件查看器,最后执行sfc与dism修复系统文件。
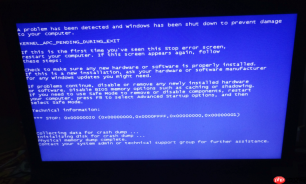
电脑开机或使用中突然黑底白字显示蓝屏代码 0x0000003B,系统卡死无法操作,这不是随机偶发故障,而是内核在调用系统服务时遭遇非法访问或指令冲突的明确信号,必须从驱动、内存、系统文件三层结构逐级定位。
显卡驱动是最高频肇事模块
nvlddmkm.sys(NVIDIA)、atikmdag.sys(AMD)、dxgkrnl.sys(通用图形内核)这三类文件在蓝屏 dump 分析中占比超67%,它们不是单纯“崩溃”,而是在 WDDM 图形子系统与内核服务交互时触发地址越界或页保护异常。常规卸载残留的注册表键值、服务项、驱动文件仍会驻留内存,下次启动即参与调度——这就是为什么重装驱动后第二天又蓝屏。
回滚驱动仅适用于“刚更新就出问题”的场景;若蓝屏已持续数日,说明驱动栈已被污染,必须走 DDU 深度清理路径。
未签名驱动绕过内核校验引发硬冲突
第三方安全软件(卡巴斯基 klelam.sys、360安全卫士 qguard64.sys)、RGB 控制套件(如 iCUE、Armoury Crate)、USB 扩展坞配套驱动,常以“测试签名”模式强行加载。这类驱动不经过微软 WHQL 认证,在 SYSTEM_SERVICE_EXCEPTION 触发点注入非法跳转指令,直接破坏服务调用链完整性。
【bcdedit /set driverloadpolicy SCHEME 必须执行,否则后续所有修复都只是临时压制】

物理内存损坏导致服务读取错误地址
内存颗粒老化、插槽氧化、双通道配对不匹配,会让内核服务在读取注册表分页数据(如 nt!HvpGetCellPaged)时拿到脏数据,直接抛出 c0000005 访问违规——这和驱动无关,软件层面无法修复。
Windows 内存诊断必须跑满两遍标准测试,不能中途跳过;测试结果不出现在桌面通知里,要手动去事件查看器→系统日志→筛选 MemoryDiagnostics-Results 才能看到结论。
系统核心文件被篡改或丢失
win32k.sys、ntoskrnl.exe、dxgmms2.sys 这些文件若被优化工具误删、病毒覆盖或 Windows Update 中断写入,会导致系统服务初始化失败。SFC /scannow 只能修复已知签名文件,DISM /restorehealth 才能重建组件存储库。
执行 DISM 前必须先运行 SFC,否则 restorehealth 会因底层文件缺失而报错 0x800f081f。


