





0x00000051蓝屏表示注册表或配置管理器严重错误,主因包括注册表hive文件损坏、硬盘坏道导致读取失败、恶意软件篡改启动项、bios设置不当引发内存映射冲突;需优先运行chkdsk /f /r,再尝试安全模式禁用启动项、离线杀毒或重置bios默认设置。
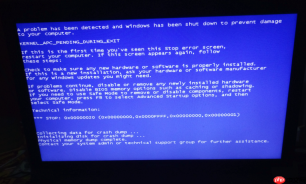
电脑蓝屏代码0x00000051表示系统在访问注册表或配置管理器时遭遇严重错误,常发生在Windows 7/10/11启动后几秒内或登录桌面不久,伴随黑屏前短暂卡顿、鼠标可动但无法响应任何操作。
注册表文件损坏或丢失
注册表是Windows运行的核心数据库,一旦SYSTEM、SOFTWARE等主键 hive 文件因意外断电、强制关机、磁盘写入失败而损坏,系统在初始化配置管理器(CM)阶段就会触发0x00000051。这种损坏不可逆,sfc /scannow 通常无法修复,因为该命令不校验注册表hive的完整性。
若最近执行过手动导出/导入.reg文件、使用第三方注册表清理工具、或在非安全模式下直接编辑HKEY_LOCAL_MACHINE\SYSTEM,风险极高。
硬盘底层故障引发读取失败
当系统尝试加载注册表文件(位于\Windows\System32\config\目录下)时,若硬盘存在坏道、固态硬盘主控异常、或SATA线接触不良,会导致读取超时或返回乱码数据。此时蓝屏参数中常出现类似0x8ba1c008这类非法内存地址,本质是读取到的注册表结构头被破坏。
【必须先做】立即运行chkdsk C: /f /r并重启——此操作会扫描并尝试修复磁盘错误,但需确保C盘无正在使用的文件,否则提示“已锁定”,必须在重启后由系统自动执行。
恶意软件篡改注册表启动项
某些勒索病毒、驱动级木马会在HKLM\SYSTEM\CurrentControlSet\Control\Session Manager\BootExecute或HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run中注入恶意路径,导致系统在加载关键服务前就破坏注册表一致性。这类感染往往绕过常规杀软实时防护。

方法一:进入安全模式→打开msconfig→切换到“启动”选项卡→禁用所有非Microsoft启动项→重启观察是否复现;
方法二:使用离线杀毒U盘(如Kaspersky Rescue Disk)全盘扫描,避免病毒在系统运行时驻留内存干扰检测。
BIOS/UEFI设置不当干扰内存映射
第一步:关机断电→拔掉电源线(台式机)或长按电源键30秒释放残余电荷;
第二步:打开机箱→找到主板CMOS电池→取下静置5分钟→装回;
第三步:开机连续按Del/F2键进入BIOS→找到“Load Optimized Defaults”或“Reset to Setup Defaults”→确认保存退出。
这一步能清除可能被错误启用的XMP超频、Above 4G Decoding冲突、或Legacy Boot与UEFI混用导致的内存地址重叠问题。部分老主板在开启Fast Boot后会跳过对ACPI表的完整校验,间接诱发注册表加载异常。





