轻量云服务器安全设置需在云平台防火墙/安全组配置端口规则,腾讯云用“防火墙”、阿里云用“安全组”,均需放行必要端口并限制源ip;系统级防火墙(如ufw/firewalld)须同步启用且先放行ssh,否则可能被锁死。
轻量云服务器安全设置主要在云平台控制台的防火墙/安全组页面完成,不配置就无法从外网访问网站、面板或自建服务,很多新手卡在这一步导致部署失败。
腾讯云轻量服务器:防火墙规则设置
腾讯云轻量服务器的安全策略统一由「防火墙」模块管理,不是系统自带的 firewalld 或 iptables。
第一步:登录腾讯云控制台 → 进入「轻量应用服务器」列表 → 找到目标实例 → 点击右侧「更多」→ 选择「防火墙」。
第二步:点击「添加规则」按钮,填写协议类型(TCP)、端口范围(如80、443、8888、18789等)、源IP(建议填具体办公IP,【切勿长期使用0.0.0.0/0开放全部IP】)。
第三步:确认添加后,规则立即生效,无需重启服务器或服务。注意:该规则只控制云平台层流量,不影响系统内部进程通信。
阿里云轻量服务器:安全组配置入口与实操
阿里云把这层防护叫「安全组」,它和腾讯云防火墙功能一致,但入口路径略有不同。
方法一:直接从实例页进入
登录阿里云控制台 → 轻量应用服务器 → 选择实例 → 点击顶部「防火墙」选项卡 → 「添加规则」。
方法二:通过安全组独立管理
控制台左侧菜单 → 「网络与安全」→ 「安全组」→ 找到绑定到该实例的安全组 → 点击「配置规则」→ 「手动添加」。
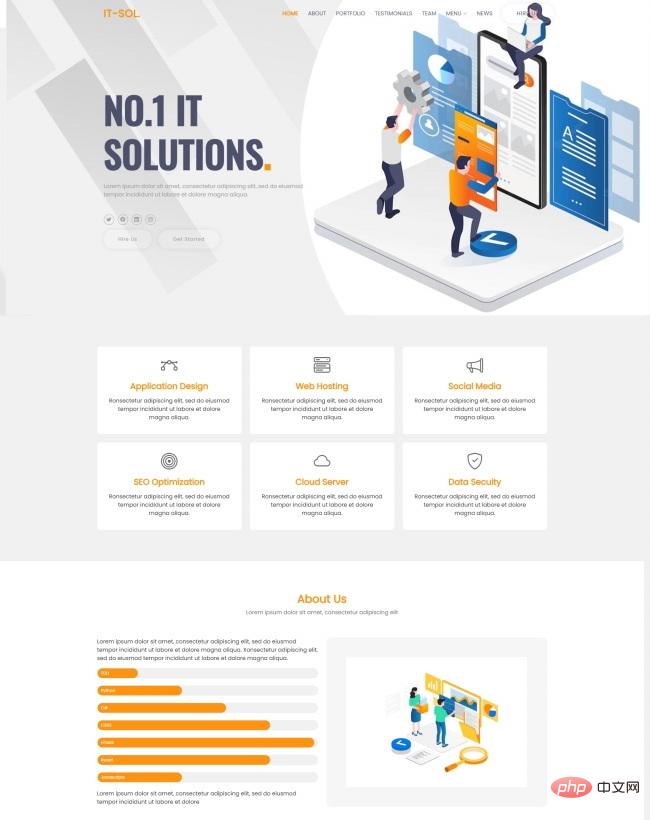
IT技术解决互联网公司网站模板是一款适合提供APP设计、网页开发、SEO优化、云服务、数据分析等服务的互联网公司宣传网站模板下载。提示:本模板调用到谷歌字体库,可能会出现页面打开比较缓慢。
添加时务必勾选「入方向」,协议选 TCP,端口填单个值(如22)或范围(如8000-8010),授权对象填具体IP段或精确IP。阿里云安全组修改实时生效,但本地防火墙(如ufw)仍需单独配置。
系统级防火墙补充:Ubuntu/CentOS本地防护
云平台防火墙只是第一道门,系统自身防火墙是第二道防线,必须同步开启并精简规则。
Ubuntu用户执行:
sudo ufw enable && sudo ufw default deny incoming && sudo ufw allow OpenSSH
CentOS 7用户执行:
sudo systemctl start firewalld && sudo systemctl enable firewalld && sudo firewall-cmd --permanent --set-default-zone=drop && sudo firewall-cmd --permanent --add-service=ssh && sudo firewall-cmd --reload
这一步做完后,所有未显式放行的端口将被系统内核直接拒绝,连连接请求都收不到,比只靠云平台防火墙更底层、更可靠。注意:【先放行SSH端口再启用,否则可能被锁死】。
关键端口放行对照表(按用途速查)
Web服务:80(HTTP)、443(HTTPS)——宝塔、Nginx、WordPress必需
面板管理:8888(宝塔)、18789(OpenClaw)、8080(自定义后台)——必须在防火墙放行才能浏览器访问
远程登录:22(SSH默认)、23456(加固后高位端口)——仅限可信IP段
数据库:3306(MySQL)、6379(Redis)——生产环境严禁对0.0.0.0/0开放,应限制为内网或跳板机IP
每次新增服务前,先查清它监听的端口,再到对应云平台防火墙里加一条规则,顺序不能颠倒。