关键在于“该不该走公网”及私网的稳、清、管;云服务器互联本质是路径选择,由业务敏感性、延迟、隔离、地域四因素决定;同账号同地域同vpc下ecs默认内网互通,自动分配私网ip,低延迟高带宽。
规划服务器公网与私网,关键不是“通不通”,而是“该不该走公网”以及“私网是否真正稳、清、管得住”。安全与性能不冲突——私网负责低延迟、高可控的内部通信,公网只作必要出口或临时接入。核心落在路径选择、地址设计和访问控制三件事上。
优先用私网,把业务“圈”进同一VPC
同账号、同地域、同VPC下的云服务器,默认走内网互通,自动分配私网IP(如10.0.0.0/16),延迟稳定(通常
- 所有关联服务器(应用、数据库、缓存)必须部署在同一个VPC内;跨VPC会引入路由跳转、策略叠加和故障面扩大
- VPC网段建议用/16(如10.20.0.0/16),预留足够空间划分子网;避免用/24起步,后期扩容易受限
- 子网按可用区分散部署(如杭州选HZ-A和HZ-B各建一个交换机),既保障容灾,又不破坏内网直连性
- 禁止手动禁用内网网卡或修改系统默认路由表——这是私网断连最常见的误操作
跨VPC或跨地域?选对互通方式比“能通”更重要
不同场景对应不同工具:简单隔离选对等连接,多VPC统一管理选转发路由器(TR),跨地域或多账号互通必须用云联网(CCN)。
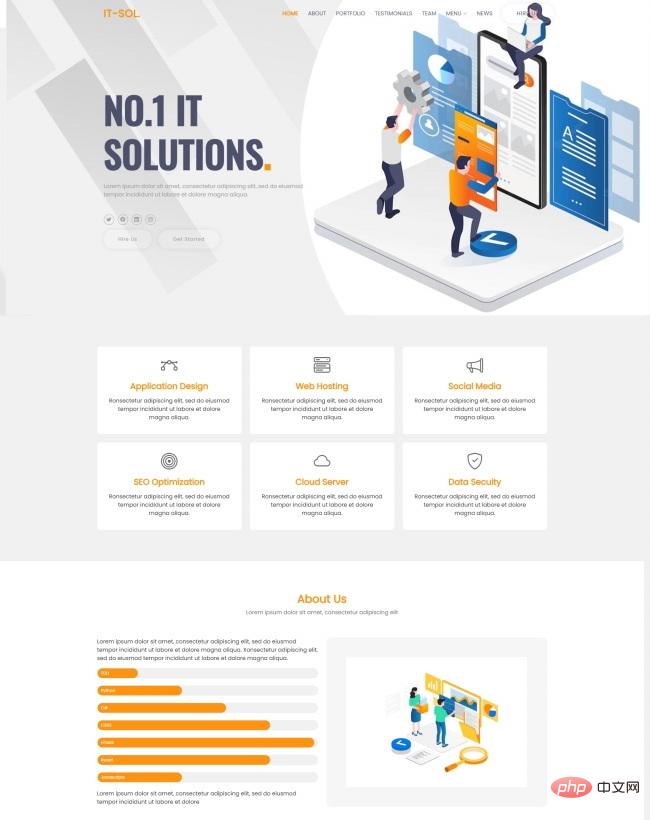
IT技术解决互联网公司网站模板
下载
IT技术解决互联网公司网站模板是一款适合提供APP设计、网页开发、SEO优化、云服务、数据分析等服务的互联网公司宣传网站模板下载。提示:本模板调用到谷歌字体库,可能会出现页面打开比较缓慢。
- 同账号同地域但需分环境(如生产/VPC-A 与 测试/VPC-B):用VPC对等连接,配置快、延迟低,但不支持路由传递(A↔B、B↔C ≠ A↔C)
- 多个VPC需集中管控(如5个以上VPC互联):用转发路由器(TR),支持多路由表、自定义策略、流量镜像,适合中大型架构
- 跨地域(如北京VPC + 广州VPC)或跨账号:必须用云联网(CCN),它自动学习路由、支持BGP、故障收敛快;注意各VPC CIDR不能重叠
公网只留“必要出口”,且必须受控
公网不是主干道,而是应急通道或对外服务窗口。暴露越多,风险越高,延迟越不可控。
- 数据库、Redis、内部API等绝不绑EIP或开公网端口;哪怕加了安全组,也等于把心跳包扔进公共网络
- Web服务等必须对外的,用SLB(负载均衡)替代单台EIP,再配合WAF+HTTPS,隐藏真实后端IP
- 运维跳板机可配弹性公网IP,但必须强制SSH密钥+双因素认证,并限制源IP白名单(如仅允许公司办公网段)
- 所有公网入口的安全组,遵循最小权限原则:只放行必需端口(如443),禁用ICMP,拒绝0.0.0.0/0无差别放行
私网地址与访问控制要“从头管到底”
私网安全不靠隐蔽,而靠精确控制。从IP分配到端口级放行,每个环节都要闭环。
- 数据库主从同步、Keepalived心跳、HAProxy健康检查,全部使用私网IP配置,禁用域名解析(防DNS故障导致中断)
- 云平台安全组规则按私网IP段设置(如10.20.10.0/24 → 10.20.20.0/24),而不是“全部内网”或“任意地址”
- 操作系统层关闭firewalld或精确放行端口(如MySQL只开3306,Keepalived用11234);同时禁用SELinux(setenforce 0)避免策略干扰
- 定期用telnet或nc验证私网端口连通性(如telnet 10.20.10.101 3306),尤其关注从库能否主动连主库、代理能否探活后端