





尽管任天堂不断通过密集的固件更新持续加固switch2的安全机制,但主机破解领域在本月迎来了一项关键性进展。开发者gezine正式宣布,成功挖掘出一个可同时作用于初代switch与switch2的“用户态漏洞”。该漏洞突破了当前主流破解路径的多重限制,首次为在该平台稳定运行自制程序铺平了现实可行的道路。
据Nintendo Everything消息,Gezine近期在社交媒体上公开证实了此项成果。他明确表示:“我开发了一个兼容Switch1与Switch2的用户态漏洞,它既不依赖WebKit引擎,也不基于存档类漏洞。”
这一设计具有决定性意义。当前多数用户态漏洞需借助存档注入实现,而将篡改后的存档导入主机,通常必须接入任天堂Switch Online服务——这无形中迫使用户升级至最新固件版本,而新版固件往往同步封禁了其他潜在可利用的漏洞入口。
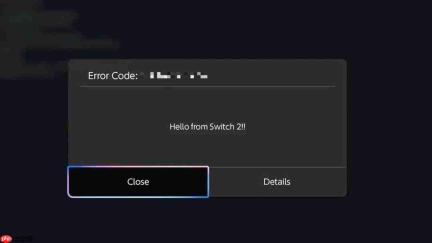
Gezine所构建的利用链全程脱离网络环境运行,且完全绕过WebKit执行代码——要知道,在Switch2上,WebKit已通过ARM PAC(指针身份验证码)进行了深度防护。因此,该漏洞具备跨所有固件版本的兼容性,不受在线强制更新的影响。

必须强调的是,该用户态漏洞本身并不构成Switch2的完整越狱方案。但其战略价值不容低估,它为整个改装生态提供了一个久盼未至、坚实可靠的起始支点。
借助这一基础能力,后续有望实现本地游戏存档的自由备份、掌机端复古模拟器的原生运行,以及轻量级自制应用的开发部署。回望初代Switch破解后释放的巨大潜力——例如在魔改设备上流畅运行PC版《最终幻想7 重制版》——此次新突破无疑再度点燃了社区的技术热情与期待。
尽管任天堂始终以高度主动的姿态推进系统安全演进,但此次纯离线漏洞的浮现清晰表明:硬件与软件层面的攻防博弈,远未抵达终点。


