





生活中的困扰不少,掌握java中抵御sql注入的实用方法,让你的开发过程更安心,也让日常充满更多乐趣与活力。
1、 SQL注入是一种利用应用程序代码缺陷,将恶意SQL指令发送至服务器,进而非法读取、篡改甚至摧毁数据库内容的常见网络攻击方式。
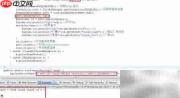
2、 若未对用户输入内容进行严格校验,直接拼接进SQL语句中,就极易造成动态SQL存在安全隐患,这是SQL注入频发的关键诱因。
3、 在JDBC编程中,SQL注入仅对Statement对象构成威胁,而PreparedStatement则天然免疫。其核心在于PreparedStatement采用预编译机制,将SQL结构与参数完全解耦,运行时无法篡改语句逻辑,从而从根源上杜绝恶意SQL嵌入,显著增强数据交互的安全性。

4、 举例来说,在验证用户登录时若使用如下SQL:select count(*) from usertable where name=用户名 and pswd=密码,攻击者可在用户名栏输入类似 or 1=1 or 1=1 的构造内容,使条件恒成立,导致系统错误判定用户合法,成功绕过身份核验流程。这正是典型的SQL注入行为,严重危及系统数据安全,必须借助参数化查询或输入白名单过滤等手段加以防御。
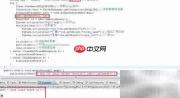
5、 在密码输入框填写 1 or 1=1 确实可能跳过验证环节,但该技巧仅在使用Statement执行SQL时生效;而PreparedStatement凭借其参数预编译特性,可彻底阻断此类攻击路径,安全性更为可靠。
6、 PreparedStatement相比Statement具备多重优势:不仅有效抵御SQL注入风险,保障系统安全;还支持SQL预编译,重复调用效率更高;防止数据库缓冲区异常溢出;同时语法结构更规范,逻辑清晰,利于团队协作与长期维护。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


