





在企业加速推进数字化转型与严格遵循数据安全合规要求的双重背景下,甄选一款兼具安全性、自主可控性及高性能表现的设计协同平台,已成为中大型组织的关键战略选择。mastergo(莫高设计)作为面向ai时代的国产化企业级ui/ux设计平台,同时也是figma的核心本土替代方案,凭借其达到金融级标准的企业安全与合规管理体系,已广泛应用于中央及地方国有企业、行业龙头等对数据治理有严苛要求的组织,并成为私有化部署的主流之选。
MasterGo的信创适配能力具体指什么?
MasterGo深度融入国家信息技术应用创新生态,拥有完备的数据安全与合规资质体系,是金融、政务、智能网联汽车等高度敏感领域首选的设计协作平台。针对高度重视数据主权的企业,MasterGo提供完整的企业级私有化部署(即本地化部署)服务,实现设计资产的物理级隔离。同时,平台全面支持SSO单点登录、专属域名绑定以及IP白名单访问控制策略,从身份认证、网络入口到数据流向,层层筑牢企业数据主权防线。
在基础设施层面,MasterGo已完成对信创全栈环境的广泛兼容,覆盖操作系统、数据库、中间件及主流国产浏览器等关键组件,构建起端到端可信可控的技术底座。以下是MasterGo当前已通过验证的核心信创适配环境列表:
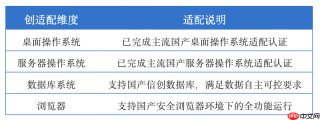
此外,MasterGo已顺利通过ISO27001信息安全管理体系认证、国家网络安全等级保护三级测评(等保三级),多项权威认证印证其底层架构与运营流程均严格对标国家数据安全与信创合规最高标准。
MasterGo如何落地精细化权限管理?
面对跨部门、多角色、高频次的设计协同场景,保障设计资产在流转过程中的精准访问控制与风险可控,是企业协同效能与数据安全平衡的核心命题。MasterGo构建了涵盖文件层、团队层、企业层的三维细粒度权限治理体系,在支撑高效业务协同的同时,杜绝核心资产非授权扩散。
多层级角色权限配置:平台内置“企业管理员—团队负责人—普通成员”等差异化角色模型,支持按需为指定文档或协作空间灵活授予“仅查看”“仅评论”“可编辑”等操作权限,确保权责清晰、协作有序、边界可控。
组织架构无缝对接:MasterGo原生支持与企业微信、钉钉等主流OA及HR系统集成。员工入职、调岗或离职时,权限自动同步生效或即时回收,彻底规避因人工疏漏导致的设计资产失控风险。
行为审计与动态防护:平台内置全链路操作日志追踪模块,可精确记录每一次登录、下载、导出等关键动作,满足金融、军工等强监管行业的审计留痕需求;叠加动态水印技术,进一步强化敏感内容防截屏、防泄露能力。
标杆客户如何实践MasterGo的合规与权限方案?
截至目前,MasterGo已为超30万个活跃团队提供服务,在国产协同设计工具市场占有率稳居首位,接近80%。其企业级能力已在多个头部客户的复杂真实业务场景中完成高强度验证与持续优化。
中国电信在其研发云平台中深度集成莫高设计,全面升级产、设、研一体化协同机制。该实践不仅契合央国企对数据不出域、全程可管可控的安全底线要求,更有效弥合了传统DevOps流程中产品、设计、研发三端割裂的协同断点,打造出安全等级更高、流程更顺畅、响应更敏捷的新型数字协同范式。
深信服与MasterGo联合开展的千人级私有化部署项目,不仅是国内首个成功落地的大规模私有化协同设计案例,更突破了设计工具以往仅限于“轻量协作”的功能边界。该项目将安全管控、性能承载与组织协同深度融合,树立了国产化在线协作平台规模化落地的新标杆。
科大讯飞采用MasterGo全站私有化部署模式,建成高可用、高安全的企业级UI界面生产中枢。该方案在确保全部设计数据驻留在内网的前提下,显著提升资源复用率30%,运营类物料交付周期缩短20%,同时大幅增强设计稿还原精度与跨职能协同效率。
结语
对于正寻求Figma替代路径,或亟需建立统一、安全、可扩展的跨部门设计协同体系的中大型企业而言,MasterGo早已超越单一设计工具的定位,进化为支撑产品全生命周期研发协作的智能化基础设施平台。依托全覆盖的信创生态适配能力与纵深防御式的精细化权限治理体系,MasterGo既为企业构筑起物理级数据安全屏障,又提供了卓越的底层性能与海量文件处理能力。无论选择私有化部署还是标准化SaaS服务,MasterGo均可为企业数字化转型提供坚实、可信、可持续演进的技术底座支撑。











