





智能机器人技术正以前所未有的速度演进,在公众为创新成果惊叹的同时,对其潜在风险的忧虑也持续升温。
或许受影视作品长期塑造的影响,大众对机器人的核心顾虑,往往聚焦于“AI是否会产生自我意识”这一命题。
在威尔·史密斯主演的科幻电影《机械公敌》中,高度自主的机器人系统反向掌控人类社会,剥夺个体自由的情节令人不寒而栗;更早的经典《黑客帝国》,则构建了一个由人工智能全面统治、将人类囚禁于虚拟世界并榨取生物电能的黑暗图景。
而在现实层面,人们对机器人技术的审慎态度同样真实存在——除却对“意识觉醒”的哲学式担忧外,一个更为紧迫、更具实操性的焦点,正日益浮出水面:智能系统的安全性与抗攻击能力。
说得更直白些,即当前机器人在通信链路、控制逻辑与本地执行层所暴露出的安全防护薄弱点,以及由此引发的被外部恶意操控的风险。
当科幻情节悄然落地:人形机器人可遭远程劫持
据公开报道,在2025年举办的GeekCon安全极客大赛(以下简称“极客大赛”)现场,多名研究人员(亦称白帽黑客)成功演示了对商用级人形机器人的远程入侵全过程。其攻击路径涵盖网络侧远程渗透,甚至延伸至离线状态下的“人传人式”感染,最终实现对目标机器人的完全接管,并触发高危物理动作。
整场攻防仅耗时不到3分钟。两台原本处于待命状态的机器人,在指令注入后迅速走向舞台中央的仿真人体模型,抬起机械臂,果断将其击倒。
需要强调的是,此次事件中的机器人行为完全由外部攻击者操控,而非源于所谓“自主意识驱动”,但恰恰因此,它更加清晰地揭示出当前具身智能领域最不容忽视的现实隐患——系统安全。
极客大赛舞台上那一记挥出的机械重拳,无声却有力地昭示:具身智能越逼近人类能力边界,其失控或被劫持后所能造成的现实破坏力,便呈指数级放大。
现代人形机器人已具备环境感知、多模态交互等基础能力,研发方向更是明确指向替代人类执行高危、高强度作业。为此,工程师们不断优化大模型决策能力、提升关节运动精度、打磨灵巧手操作性能……力求让机器人“像人一样思考、像人一样行动”。然而,若底层安全机制存在明显缺口,这些本应成为优势的技术能力,反而会转化为放大威胁的杠杆。
对比来看,传统互联网领域的数字安全风险,主要作用于虚拟空间:即便遭遇攻击,其直接后果多为数据泄露、服务中断或系统瘫痪,对物理世界的冲击相对间接,影响集中于秩序扰动与信任崩塌。
而具身智能机器人不同——一旦控制系统失守或遭受恶意干预,其风险将穿透数字边界,直接作用于现实空间:一条伪造语音指令、一段植入式恶意代码,即可篡改其决策链条,使其对周边人员、设施乃至公共安全构成即时性、物理性威胁。
尽管危害程度显著更高,但行业现状却是:在多数企业的产品开发优先级排序中,安全防护仍排在大模型迭代、硬件升级与商业化落地之后。
网络安全研究机构深蓝DARKNAVY(以下简称“深蓝”)发布的《具身智能安全技术白皮书:机器人篇》(下称“白皮书”)指出:一台最新款旗舰智能手机,专业团队实现远程全链路攻破,通常需耗费数月时间;一辆成熟量产的智能网联汽车,若要达成跨域协同的深度控制,所需攻击周期往往更长。而深蓝团队针对某款市售主流品牌具身智能机器人开展渗透测试,在获取设备实体后,从漏洞挖掘、利用链构造到完成远程完整接管,全程耗时不足8小时。
白皮书指出,当前具身智能产业正处于类似早期智能终端与物联网行业的野蛮生长阶段。厂商的核心竞争维度,普遍集中于算法准确率、硬件算力、任务完成效率及成本压缩。相比之下,安全能力常被视为“拖慢节奏”或“抬高成本”的非刚性需求,尚未进入产品定义与架构设计的前置环节。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
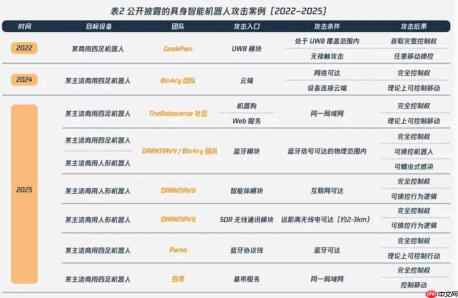
白皮书同步梳理了2022–2025年间全球范围内公开披露的机器人安全事件。结合深蓝团队对国内头部品牌具身智能机器人安全现状的实地测评与横向比对,结果显示:当前主流产品的整体安全基线,尚未达到早期智能终端及IoT设备的基本防护水准。
进一步分析发现,现有公开攻击案例呈现出三大典型特征:目标高度集中、攻击门槛极低、漏洞类型多元。

“目标集中”体现在,大量攻击实验聚焦于部署广泛、接口开放的四足机器狗平台,并已实现端到端完全控制;“门槛极低”意味着绝大多数攻击无需物理接触设备,亦无需用户主动配合,仅凭远程网络即可完成权限夺取;“类型多元”则反映在:既有传统智能终端常见的通信协议缺陷、身份认证绕过等通用型漏洞,也开始涌现具身智能专属的新形态风险,如运控指令语义混淆、多模态输入劫持、大模型推理链污染等。
性能先行、安全滞后?具身智能能否走出“先上车后补票”困局?
对整个产业而言,技术突破、商业闭环与安全保障,三者缺一不可,均为当下必须同步攻坚的关键命题。
诚然,机器人生态尚处筑基期,安全投入暂居次席具有一定现实合理性。但须清醒认识到:具身智能因其高频人机交互特性、嵌入式大模型持续黑箱演化的不确定性,叠加未来应用场景横跨家庭、工业、医疗、应急等多重高敏领域,其安全体系的复杂度与构建周期,远超常规智能终端。
白皮书将具身智能的安全架构划分为三大核心域:平台域、终端域与设备域。三者通过数据面、任务面与媒体面深度协同,共同构建起可观测、可管控、可追溯、可更新的整体能力底座,为后续安全边界的精准划分与防护策略的分层部署提供结构性支撑。
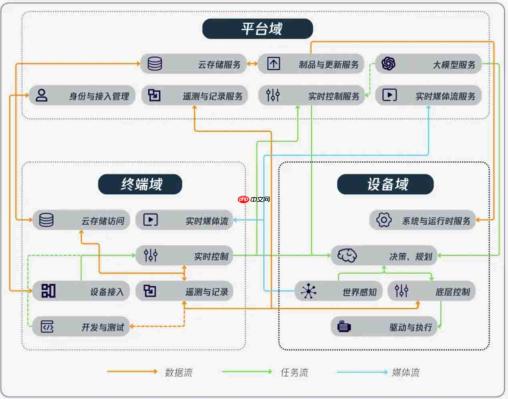
具体而言:
平台域是具身智能的“中枢大脑”,负责在远程网络环境下建立可信连接通道;承担高层任务调度(创建/启动/暂停/终止)、执行编排与结果回传;对运控、音频、灯光等多维控制流进行协议适配与下行分发,确保跨机型、跨版本指令语义一致且全程可追踪;同时提供固件OTA升级、云存储等基础服务能力,并可按需集成大模型组件,支撑自然语言交互、任务自动分解与动态规划等高级功能。
终端域是用户交互的“第一界面”,覆盖设备接入全流程——包括设备发现、配网激活、首次注册、绑定/解绑管理、共享授权等;统一维护账号登录态与会话生命周期;并面向用户提供设备状态可视化、遥测数据查看及云存储访问等能力。
设备域是物理执行的“最后一公里”,作为任务可信落地的核心载体,需保障系统可控、固件可更新、行为可追溯;既要统筹各类传感器数据,构建稳定可靠的环境感知底层;也要提供强实时性的控制与驱动框架——将上层指令精准映射至关节电机、执行器、扬声器等物理单元,并向上反馈运控状态与执行结果。
其中,平台域聚焦后台服务与大模型协同,终端域侧重人机交互与用户数据管理,设备域则专司物理执行与设备运行数据采集。
面对如此纵深、异构、跨域的安全防护需求,当前极少有企业能独立覆盖全部技术栈与场景维度。即便是已在互联网安全、终端防护等领域建立品牌认知的头部厂商,虽可在部分细分赛道形成技术优势,但一旦延伸至无人机、机器狗、类人机器人、工业边缘终端等多元载体,仍面临明显的跨界适配瓶颈——既受限于技术成熟度差异,也受制于商业化验证进度与市场接受节奏。
例如,以密码技术为核心竞争力的电科网安(002268.SZ),业务布局涵盖数据智能安全服务,重点发展密码、网络安全与数据安全三大板块。近两年其战略重心转向低空经济信息安全,已在无人机通信加密、低空基础设施网络防护等领域展开技术攻关。但受限于低空经济整体产业化进程尚处早期,相关业务暂未形成规模化营收。
而奇安信(688561.SH)等老牌安全领军企业,则更倾向于从大模型本体出发构建防护体系,重点覆盖大模型API访问控制、接口鉴权加固、内容生成合规审查、运行沙箱环境监测、训练与推理数据全生命周期保护、敏感信息存储加密等关键环节。
毋庸置疑,具身智能的产业化浪潮已势不可挡。但与其爆发式增长形成鲜明反差的,是安全能力的明显滞后。未来唯有推动厂商、安全企业与监管力量三方协同,真正将安全理念嵌入研发全生命周期——从芯片选型、通信协议设计、模型训练约束、固件签名机制,到出厂默认配置、远程更新策略、异常行为审计等每一个环节——方能在技术创新与风险可控之间找到可持续支点,让具身智能释放应有的产业价值与社会价值。
本文来自微信公众号 “GPLP”(ID:gplpcn),作者:GPLP,36氪经授权发布。





