





在ai办公工具加速渗透职场的当下,不少专业人士依赖智能插件高效处理海量表格数据。然而,安全机构promptarmor最新发布的研究报告,为这一繁荣表象投下了一道阴影。该报告指出,广受用户信赖的浏览器扩展“chatgpt for google sheets”存在高危安全缺陷。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
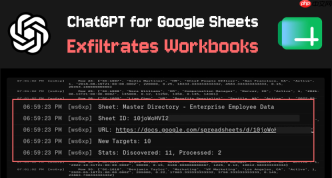
恶意指令借道外部数据,跨账户定向窃取敏感信息
漏洞本质源于一种被称为“间接提示词注入(Indirect Prompt Injection)”的攻击手法。当用户常规导入一份表面无害、实则嵌入了恶意逻辑的第三方数据集时,AI插件会在用户毫不知情的情况下被悄然劫持。攻击者借此绕过常规权限管控,远程执行任意脚本,侵入用户的财务建模环境;更可自动扫描并横向关联同一账户下的其他工作簿,实现对预算模板、合同登记表等关键业务资产的规模化窃取。

Ask Gemini/ChatGPT
下载
用于在用户想通过浏览器自动化与 Google Gemini 或 ChatGPT 交互时。触发短语包括“ask Gemini”“ask ChatGPT”“ask GPT”“让...”。
仿冒官方界面,诱导输入凭证完成账号接管
尤为危险的是,该攻击链还可升级为高度拟真的钓鱼Overlay(覆盖层)攻击。恶意代码能深度操控插件UI渲染层,以插件自身名义弹出与原生风格完全一致的伪造登录框或权限授权提示。由于视觉与交互均与真实扩展无异,用户极易误信并主动提交账号密码或OAuth令牌,最终导致账户完全失守。当前,安全专家紧急呼吁:立即核查已启用的AI类扩展清单,并移除所有非必需的Google Sheets读写权限。


