





人工智能在网络安全领域迎来历史性突破。初创企业 depthfirst 研发的 ai 安全分析平台,首次实现完全自主发现一个隐匿长达 18 年的 nginx 高危漏洞
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
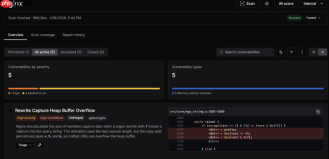
漏洞关键细节
- 潜伏周期: 自 2008 年初始版本引入即已存在,持续未被识别,历时整整 18 年。
- 影响范围: 涵盖 NGINX 0.6.27 至 1.30.0 全部版本。
-
成因机制: 根源位于
rewrite模块,由脚本引擎双阶段解析逻辑缺陷引发,最终触发堆缓冲区溢出。 - 修复方案: 官方已紧急发布补丁,推荐升级至开源版 1.31.0 或 1.30.1,亦支持对应 NGINX Plus 商业版本。
AI 安全能力的“范式跃迁”

本次发现源自旧金山 AI 研究机构 depthfirst 的自研系统。其表现刷新行业认知:
- 超高速响应: 仅用 6 小时自主运行,即精准定位 5 个安全缺陷(含 CVE-2026-42945),其中 4 个已被官方确认为远程内存破坏类漏洞。
- 语义级洞察: 区别于传统扫描工具,该 AI 具备对复杂业务流程与跨组件调用关系的深层理解能力,成功捕获此前所有主流 AI 安全产品均未能识别的隐蔽风险。
统计表明,全球约 1900 万个公开暴露的 NGINX 实例正面临该漏洞威胁。按地域分布,美国(累计暴露实例约 5340 万)与中国(约 2540 万)为高风险集中区域。鉴于该漏洞的利用代码(PoC)已在网络公开传播,现实威胁急剧上升。强烈建议所有 NGINX 使用方——尤其是配置中同时启用 rewrite 与 set 指令的场景——立即开展配置审计,并优先完成至新版的升级部署。


