很多人熟悉nat技术,这主要源于我国公网ipv4地址资源长期紧缺,促使该技术被大规模部署。而nat穿透技术,则是突破内网限制、实现设备跨网络直连通信的核心手段。像花生壳、nat123、金万维等主流内网映射工具,其底层能力正是依托于各类nat穿透机制来达成远程访问功能。本文将系统剖析nat穿透的技术逻辑,并结合典型应用场景,阐述其运作方式与差异化特性。
1、 NAT即网络地址转换(Network Address Translation)。
2、 该技术可将局域网中使用的私有IP地址,动态或静态地映射为具备互联网可达性的公网IP地址,从而打通内外网之间的数据通路。
3、 NAT的诞生背景,直接源于IPv4地址空间枯竭带来的分配压力。
4、 我国公网IP总量受限,远不能覆盖海量终端接入需求,因此NAT成为缓解地址短缺、支撑互联网普及的关键方案。
5、 NAT的主要价值体现在IP资源节约与网络安全加固两方面。
6、 多台终端可通过同一公网出口共享上网,内部真实IP对外不可见;同时,NAT设备依据会话映射表对入向流量进行严格筛选,仅放行已有对应出向记录的数据包,显著提升了内网抵御外部未授权访问的能力。
7、 然而,NAT也带来一系列兼容性与运维挑战。
8、 数据包在NAT设备上需重写源/目的地址及端口信息,引入额外处理开销,影响转发效率;加之中间设备介入使链路路径变长、状态复杂,故障定位难度明显上升。
9、 随着应用协议日益多样化,部分依赖特定端口、连接状态或双向通信机制的服务(如VoIP、在线游戏、实时音视频),在传统NAT环境下易出现连接失败或媒体流中断等问题。
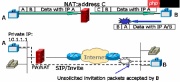
10、 当业务要求不同私有网络中的设备建立端到端直连时,网络隔离成为必须跨越的障碍。
11、 为应对上述限制,业界发展出多种NAT穿透方法,有效绕过NAT设备的地址屏蔽,重建点对点通信通道。
12、 常见NAT类型包括:静态NAT、动态NAT以及端口地址转换(PAT)。
13、 静态NAT采用固定一对一映射策略,将某个公网IP永久绑定至某台内网主机,适用于需对外提供稳定服务的场景。
14、 动态NAT则在有限的公网IP池中,按需为内网主机临时分配可用地址,属于一对一时效性映射;若公网IP数量少于并发内网设备数,则超出部分将无法获得外网访问权限。
15、 端口地址转换(PAT)是最常用的形式,它允许多台内网设备共用单个公网IP,通过区分传输层端口号识别不同会话,大幅提升地址复用率。
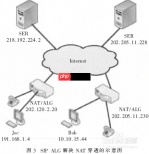
16、 NAT穿透机制深度解析
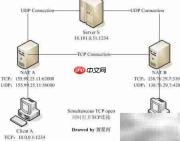
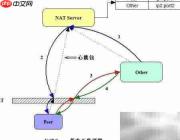
17、 设想主机A与B分别处于两个独立私有网络中,各自经由NAT设备N1和N2接入互联网;另有一台拥有全球唯一可路由IP的中继服务器S,可被任意客户端主动连接。
18、 A与B首先分别向S发起UDP连接请求,触发N1与N2在其映射表中创建对应的UDP会话条目,并为每个连接分配一个临时对外可见的公网端口。
19、 第二阶段:S将各自获取到的对方公网IP+端口组合,分别反馈给A和B。
20、 第三阶段:A与B基于收到的信息,直接向对方的公网端点发起UDP报文发送;由于此前已建立过“打洞”行为,NAT设备识别为合法回程流量,遂依据既有映射规则完成精准转发。
21、 NAT穿透技术落地实践案例
22、 利用nat123提供的端口映射与智能穿透能力,用户可在家庭或办公局域网中的任意PC上快速搭建Web服务,轻松实现外网用户对本地站点的即时访问与集中管理,支持标准HTTP 80端口穿透,且不限制带宽与并发连接数。
23、 UDP打洞是典型的NAT穿透实现方式,借助UDP无连接、轻量级的特性,在双方NAT设备上“凿开”通信孔洞。流程上,用户1先连接中继服务器,使其NAT开放对应公网端口;用户2随后接入,同样触发自身NAT端口映射;服务器汇总双方公网地址信息并互换后,二者即可跳过中继、直接通信。该模式广泛应用于P2P文件共享、分布式协作及低延迟实时交互系统。实测时需先启动服务端程序,再依次运行两个客户端实例,即可直观验证穿透成功与否。下图展示的是该机制的一个典型代码实现结构。