





nginx ssl环境下alias路径解析易出错,关键在于location末尾斜杠必须与alias严格匹配,禁止在alias块内使用rewrite last,需确保权限、selinux上下文正确,并通过debug日志定位实际访问路径。
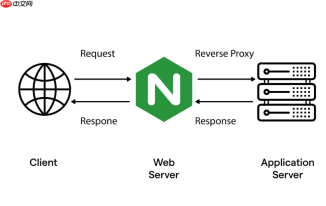
在 Nginx 的 SSL 环境中使用 alias 指令时,路径解析行为与 root 不同,且容易因证书、重写或路径拼接问题导致 403 或 404 错误。关键在于:SSL 本身不改变 alias 的语义,但 HTTPS 请求常伴随 location 匹配、rewrite 规则和静态资源路径调整,稍有不慎就会出错。
alias 的路径替换逻辑必须精确匹配 location
alias 会**完全替换**匹配的 location 路径部分,而不是像 root 那样做拼接。在 SSL 配置中,location 写法稍有偏差,就可能导致文件找不到。
- 错误示例(HTTPS 下常见):
location /static/ { alias /var/www/assets/; }
访问https://example.com/static/js/app.js→ Nginx 尝试读取/var/www/assets/js/app.js✅
但如果写成location /static { alias /var/www/assets/; }(缺末尾斜杠),访问/static/js/app.js会被替换成/var/www/assets/js/app.js,看似一样,但若 location 是/static,它也会匹配/staticfile.txt,导致意外覆盖 - 正确做法:location 路径结尾带斜杠,alias 路径也以斜杠结尾,保持语义清晰
location /static/ { alias /var/www/assets/; } - SSL 配置中无需额外修改 alias,但需确保 server 块同时监听 443 并启用 ssl,且该 location 在 https server 块内定义
避免 rewrite 与 alias 冲突
HTTPS 站点常通过 rewrite 强制跳转或美化 URL,而 rewrite 后再进 location 匹配时,alias 的替换基准是 rewrite 后的 URI,极易出错。

- 禁止在 alias location 内部使用
rewrite ... last—— 这会导致 URI 重写后再次匹配 location,可能落入其他规则,或使 alias 替换失效 - 如需改写路径,优先用
try_files+alias组合:location /media/ { alias /data/uploads/; try_files $uri =404; } - 若必须 rewrite,请确保 rewrite 在进入 alias location 前完成,且目标 URI 严格符合该 location 的匹配模式
SSL 证书不影响 alias,但权限与 SELinux 需检查
启用 HTTPS 后,Nginx 进程仍以同一用户(如 www-data 或 nginx)运行,alias 指向的目录必须满足:
- 目录存在,且 Nginx 用户对其有执行(
x)权限(进入目录必需) - 文件有读取(
r)权限 - SELinux 启用时(如 CentOS/RHEL),确认上下文允许 Web 服务读取该路径:
ls -Z /var/www/assets/→ 应为httpd_sys_content_t或类似;否则运行:sudo semanage fcontext -a -t httpd_sys_content_t "/var/www/assets(/.*)?"sudo restorecon -Rv /var/www/assets
调试 alias 路径问题的实用方法
当返回 403/404 却确认文件存在时,快速定位原因:
- 开启 Nginx error log 到 debug 级别(临时):
error_log /var/log/nginx/error.log debug;
重启后查看日志中 “open()” 行,明确 Nginx 实际尝试打开的绝对路径 - 用 curl 测试并观察响应头:
curl -I https://example.com/static/test.txt
若返回 404,检查是否 location 未生效;若返回 403,重点查权限和 SELinux - 在 location 中加一个简单 return,验证是否命中:
location /static/ { return 200 "hit static alias"; },确认 location 正确捕获请求
SSL 环境下 alias 的配置本质没变,难点在于 HTTPS 常伴随更复杂的路由逻辑和安全加固措施。理清 location 匹配、避免 rewrite 干扰、严查文件权限,问题基本能定位解决。





