






php 8.6处理用户上传的svg时,可以先用svg专用清理器过滤标签、属性和远程引用,解析失败则拒绝输出。svg本身是可包含脚本、样式和外部资源的xml内容,不能只检查文件扩展名后就直接嵌入网页。
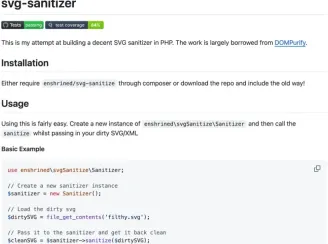
官方文档:Usage
安装库并限制原始输入
composer require enshrined/svg-sanitize:^1.1
composer check-platform-reqs
先限制上传大小和处理时长,输入路径来自服务器上传记录。不要将清理结果直接覆盖原始文件,也不要用正则替换script标签代替XML级处理。
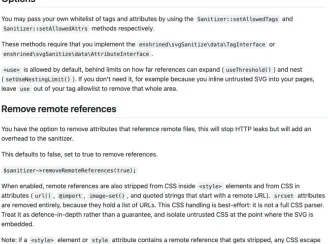
官方文档:Remove remote references
清理后保存为独立资源
<?php require __DIR__ . '/vendor/autoload.php';
use enshrined\svgSanitize\Sanitizer;
$input = __DIR__ . '/uploads/input.svg';
if (!is_file($input) || filesize($input) > 1024 * 1024) {
    throw new RuntimeException('SVG不存在或超过大小限制');
}
$sanitizer = new Sanitizer();
$sanitizer->removeRemoteReferences(true);
$clean = $sanitizer->sanitize(file_get_contents($input));
if ($clean === false) {
    throw new RuntimeException('SVG解析失败');
}
$output = __DIR__ . '/processed/output.svg';
if (file_put_contents($output, $clean) === false) {
    throw new RuntimeException('保存失败');
}
processed目录应预先创建并设定受限写权限。清理器返回false表示不能接受该输入,不能因为结果为空就退回原始SVG。远程引用删除默认未开启,示例显式启用。
检查显示效果和嵌入方式
用包含脚本事件、外部图片和正常图形的测试文件检查输出,确认不需要的内容被移除,同时关键图形仍可显示。不同允许列表会改变结果,业务不需要的标签应进一步收紧。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
清理不等于可以任意inline嵌入。第三方CSS、复杂引用和浏览器渲染仍有边界,优先以独立图片资源显示,并结合资源域隔离和合适响应头;不要把清理成功描述为绝对安全。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






