






php 8.6接通oauth授权码流程,应在首次跳转时保存state和pkce验证码,回调验证state后恢复同一验证码,再用授权码换取访问令牌。下面使用league/oauth2-client的genericprovider与s256;取得oauth访问令牌并不自动等于完成可信用户登录,身份登录还需提供商的身份接口或oidc校验。
官方文档:Basic Usage
先配置提供商的真实端点
安装2.10系列,并在提供商后台登记准确的HTTPS回调地址。客户端ID、Secret、授权端点、Token端点及资源端点都使用提供商明确给出的值,不能按域名猜路径。下面环境变量必须由部署配置提供。
composer require league/oauth2-client:"^2.10"
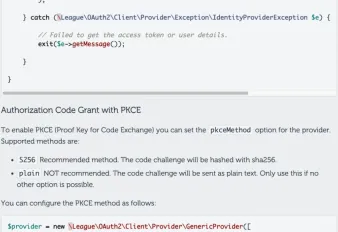
官方文档:Authorization Code Grant with PKCE
保存state和PKCE并处理回调
将start与callback路由指向同一处理文件,示例使用callback查询参数区分。Session Cookie使用Secure、HttpOnly及SameSite=Lax,要求全程HTTPS。
<?php require dirname(__DIR__).'/vendor/autoload.php';
use League\OAuth2\Client\Provider\GenericProvider;
session_start(['cookie_secure'=>true,'cookie_httponly'=>true,'cookie_samesite'=>'Lax']);
$provider = new GenericProvider([
    'clientId'=>getenv('OAUTH_CLIENT_ID'), 'clientSecret'=>getenv('OAUTH_CLIENT_SECRET'),
    'redirectUri'=>getenv('OAUTH_REDIRECT_URI'),
    'urlAuthorize'=>getenv('OAUTH_AUTHORIZE_URL'),
    'urlAccessToken'=>getenv('OAUTH_TOKEN_URL'),
    'urlResourceOwnerDetails'=>getenv('OAUTH_RESOURCE_URL'),
    'pkceMethod'=>GenericProvider::PKCE_METHOD_S256
]);
if (!isset($_GET['callback'])) {
    $url = $provider->getAuthorizationUrl();
    $_SESSION['oauth_attempt'] = ['state'=>$provider->getState(),
        'verifier'=>$provider->getPkceCode(), 'created'=>time()];
    header('Location: '.$url); exit;
}
$attempt = $_SESSION['oauth_attempt'] ?? null;
unset($_SESSION['oauth_attempt']);
$state = $_GET['state'] ?? null;
if (!is_array($attempt) || !is_string($state)
    || !hash_equals($attempt['state'], $state) || time()-$attempt['created']>600) {
    http_response_code(400); exit('Invalid or expired authorization attempt');
}
if (isset($_GET['error'])) { http_response_code(400); exit('Authorization was declined'); }
$code = $_GET['code'] ?? null;
if (!is_string($code) || $code==='') { http_response_code(400); exit('Missing code'); }
$provider->setPkceCode($attempt['verifier']);
try {
    $token = $provider->getAccessToken('authorization_code', ['code'=>$code]);
    // 演示保留在服务端Session;正式项目按账号归属加密保存并配置过期回收。
    session_regenerate_id(true);
    $_SESSION['oauth_token'] = ['access'=>$token->getToken(),
        'refresh'=>$token->getRefreshToken(), 'expires'=>$token->getExpires()];
    echo 'Authorization completed';
} catch (Throwable $e) {
    error_log('OAuth exchange failed: '.$e::class);
    http_response_code(502); echo 'Authorization exchange failed';
}
让回调地址与代码分支一致
例如登记https://app.example.com/oauth.php?callback=1,起始入口使用/oauth.php。提供商如果要求scope或特定Token端点认证方式,应按其文档补充配置。该示例每个Session只保留一次授权尝试,多标签同时授权会使旧尝试失效;需要并行时应按state建立独立短期记录。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
验证失败路径与令牌生命周期
正常授权后只显示完成提示,不把访问令牌、刷新令牌和原始异常输出到页面。分别验证错误state、超时尝试、重复回调及用户拒绝。PKCE不能替代state,也不能替代HTTPS、回调白名单和令牌存储保护;需要“登录用户是谁”时,另外核验提供商定义的身份资料。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






