






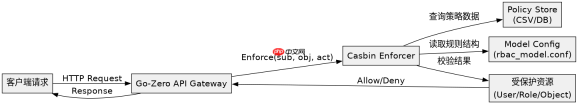
在go-zero微服务框架中实现rbac,核心做法是引入casbin库作为权限中间件,通过定义policy文件(csv格式)来管理用户、角色与资源的映射关系。具体实施时,需在api网关或http handler层集成casbin enforcer,利用`enforce()`方法拦截请求并校验权限,从而将业务逻辑与权限控制解耦。
Casbin模型配置如何适配RESTful API
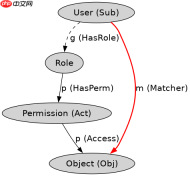
Casbin的RBAC模型通过`request_definition`、`policy_definition`和`policy_effect`等部分定义规则结构。针对RESTful API,通常采用标准的rbac_model.conf,其中资源对应URL路径,动作对应HTTP方法。这种配置使得权限判断基于“谁(User)”对“什么(Resource)”执行“什么操作(Action)”。在Go-Zero中,这直接映射为对特定路由的访问控制。
// model.conf
[request_definition]
r = sub, obj, act

[policy_definition]
p = sub, obj, act

[role_definition]
g = _, _

[policy_effect]
e = some(where (p.eft == allow))

[matchers]
m = g(r.sub, p.sub) && keyMatch(r.obj, p.obj) && regexMatch(r.act, p.act)
Go-Zero Handler中如何集成Casbin校验
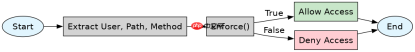
在Go-Zero的Handler中集成Casbin,关键在于创建一个自定义的中间件或在每个Handler的入口处调用Enforcer。最佳实践是将Enforcer实例化一次并在应用启动时加载策略,然后在Handler中注入该实例。当请求到达时,提取当前用户的ID(作为sub)、请求的路径(作为obj)和方法(作为act),调用`enforcer.Enforce()`返回布尔值。若返回false,则拒绝访问并返回403状态码。

package handler

import (
	"net/http"
	"github.com/casbin/casbin/v2"
	"go-zero-rest/model"
)

var enforcer *casbin.Enforcer

func init() {
	enforcer, _ = casbin.NewEnforcer("model.conf", "policy.csv")
}

func CheckPermission(next http.HandlerFunc) http.HandlerFunc {
	return func(w http.ResponseWriter, r *http.Request) {
		user := getUserFromContext(r) // 假设从Context获取用户ID
		if !enforcer.Enforce(user, r.URL.Path, r.Method) {
			http.Error(w, "Forbidden", http.StatusForbidden)
			return
		}
		next(w, r)
	}
}
动态添加角色与权限策略的具体实现
在实际运行中,管理员可能需要动态为用户分配角色或修改权限。Casbin提供了`AddPermissionForUser`和`AddRoleForUser`等方法来实时更新策略。在Go-Zero的管理模块中,可以暴露一个API接口,接收用户ID、角色名和资源规则,调用这些方法更新底层的Policy存储(如数据库或文件)。更新后,后续的权限校验将立即生效,无需重启服务。












