






在php中通过smtp发送包含换行符的表单数据时,必须对邮件头参数(如from、subject)进行严格过滤,防止注入攻击。具体做法是使用正则表达式移除所有非ascii字符和换行符(\r, \n),确保输入只包含安全的基础字符集。
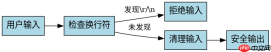
如何检测并阻止换行符注入
直接回答:通过检查输入字符串是否包含\r或\n字符来检测潜在的注入尝试。如果检测到这些字符,应立即拒绝该输入或对其进行清理。这是防止邮件头注入的第一道防线。
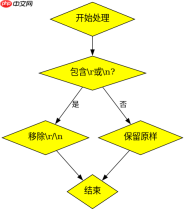
如何安全地构建邮件头字段
直接回答:在构建邮件头字段时,应使用白名单机制,只允许字母、数字和基本标点符号。对于其他字符,应将其替换为空格或删除。这样可以确保最终生成的邮件头符合RFC标准且安全。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

基于实际代码验证过滤效果
直接回答:通过编写一个测试脚本,模拟用户输入包含换行符的恶意数据,并观察经过过滤后的结果。这可以验证过滤逻辑的有效性,并确保在实际应用中不会发生注入攻击。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






