






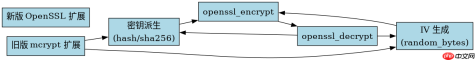
php 7.1 移除 mcrypt 扩展后,应使用 openssl 扩展提供的加密函数进行替代。具体做法是将原有的 mcrypt 调用替换为 openssl_encrypt 和 openssl_decrypt,并手动处理密钥派生(如使用 hash_hmac)和初始化向量(iv),因为新版 api 要求显式指定算法模式和 iv。这样做能确保在 php 8 环境中保持数据加解密的一致性。
如何替换 mcrypt_encrypt 的核心逻辑
mcrypt_encrypt 默认使用 ECB 模式且自动处理密钥填充,而 openssl_encrypt 需要显式传入 MODE_CBC 或 MODE_CFB 等模式以及一个固定长度的 IV。替换时,需先通过 hash 函数从原始密码生成固定长度的密钥,再随机生成 IV 用于加密,并将 IV 与密文拼接以便后续解密。
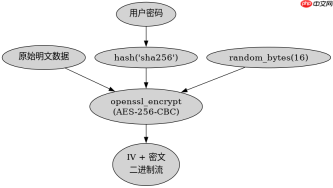
$key = hash('sha256', 'my_secret_password', true);
$iv = random_bytes(16);
$ciphertext = openssl_encrypt($data, 'AES-256-CBC', $key, OPENSSL_RAW_DATA, $iv);
// 实际存储时需保存 iv . ciphertext
上述代码展示了核心替换逻辑。首先使用 hash() 将任意长度密码转换为 32 字节的二进制密钥,适配 AES-256。接着使用 random_bytes() 生成安全的随机 IV。最后调用 openssl_encrypt(),注意必须设置 OPENSSL_RAW_DATA 标志以获取原始二进制数据,而非 Base64 编码字符串。解密时需从存储数据中分离出前 16 字节的 IV,其余部分作为密文传入 openssl_decrypt()。
如何处理旧版 mcrypt 的密钥派生差异
旧版 mcrypt 内部使用简单的密钥扩展算法,而 OpenSSL 系列函数期望直接使用标准哈希后的密钥。若直接复用旧密钥字符串,会导致加密结果不一致。因此必须统一采用 SHA-256 或类似强哈希算法重新生成密钥材料,并在解密端执行相同的哈希操作。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
// 模拟旧系统密钥处理
$old_key = mcrypt_create_key('rijndael-256');
// 新系统替代方案
$new_key = hash('sha256', $password, true);
// 验证一致性:需确保两端使用相同哈希算法和长度
在实际迁移中,不能直接传递原始密码字符串给 openssl_encrypt。必须像示例中那样,先对密码进行哈希处理。如果旧系统使用了特定的密钥派生方式(如多次迭代或特定盐值),在新系统中需通过 hash_pbkdf2() 或自定义逻辑复现该过程,以确保能解密历史数据。关键在于新旧系统的密钥生成路径必须数学等价,否则解密将返回空值或乱码。
基于随机数生成器缺失的具体问题
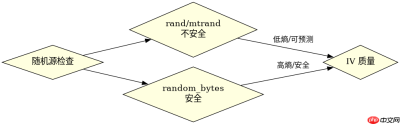
旧版 mcrypt 在某些环境下可能依赖较弱的随机源生成 IV,而现代 PHP 推荐使用 random_bytes() 或 openssl_random_pseudo_bytes()。若在升级后仍使用 mtrand() 或 rand() 生成 IV,会导致加密安全性严重下降,甚至可被预测。必须全面替换随机数生成调用,确保 IV 的不可预测性。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






