






Java 自定义异常怎么用异常序列化传输数据
通过实现 serializable 接口并显式定义 serialversionuid,可以将自定义异常实例序列化后在网络或进程间传输。在接收端反序列化时,必须确保类路径完全一致,否则会导致 invalidclassexception。利用这一机制,可以在分布式系统中将包含详细错误上下文的异常对象从服务提供者传递给消费者。

如何设计支持序列化的自定义异常类
设计一个可序列化的自定义异常需要继承 Exception 或 RuntimeException,并添加无参构造函数和带参构造函数以兼容序列化机制。关键步骤是声明 private static final long serialVersionUID 以确保版本兼容性,并在构造函数中调用父类构造器传递错误信息。这样创建的异常对象可以被 Java 原生序列化机制正确处理,保留所有字段状态。
import java.io.Serializable;

public class CustomDataException extends Exception implements Serializable {
    private static final long serialVersionUID = 1L;
    private String errorCode;
    private Object contextData;

    public CustomDataException() {
        super();
    }

    public CustomDataException(String message, String errorCode, Object contextData) {
        super(message);
        this.errorCode = errorCode;
        this.contextData = contextData;
    }

    public String getErrorCode() {
        return errorCode;
    }

    public Object getContextData() {
        return contextData;
    }
}
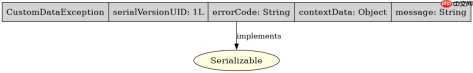
上述代码定义了一个名为 CustomDataException 的异常类。它实现了 Serializable 接口,允许实例被转换为字节流。类中包含 errorCode 和 contextData 两个额外字段,用于存储业务相关的错误代码和上下文数据。构造函数提供了初始化这些字段的途径,同时调用 super(message) 设置标准异常消息。这种设计确保了异常对象在序列化后能完整携带业务数据。
如何在网络传输中处理序列化异常
在实际传输场景中,通常使用 ObjectOutputStream 和 ObjectInputStream 进行序列化和反序列化操作。发送方将异常对象写入输出流,接收方从输入流读取并强制转换回异常类型。需要注意的是,如果接收方的类定义与发送方不一致(如字段增减),反序列化可能失败或产生不可预期的结果。因此,保持双方类结构的一致性至关重要。

使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。

import java.io.*;

public class ExceptionSerializer {
    public static byte[] serialize(Exception ex) throws IOException {
        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject(ex);
        oos.close();
        return baos.toByteArray();
    }

    public static Exception deserialize(byte[] data) throws IOException, ClassNotFoundException {
        ByteArrayInputStream bais = new ByteArrayInputStream(data);
        ObjectInputStream ois = new ObjectInputStream(bais);
        Exception ex = (Exception) ois.readObject();
        ois.close();
        return ex;
    }

    public static void main(String[] args) {
        try {
            CustomDataException original = new CustomDataException("Test Error", "ERR001", "ContextInfo");
            byte[] serializedData = serialize(original);
            CustomDataException deserialized = (CustomDataException) deserialize(serializedData);
            System.out.println(deserialized.getErrorCode());
        } catch (Exception e) {
            e.printStackTrace();
        }
    }
}
该示例展示了完整的序列化与反序列化流程。serialize 方法将异常对象转换为字节数组,deserialize 方法将其还原。在 main 方法中,创建了一个包含特定错误码和上下文的异常实例,经过序列化后再反序列化,最终验证了数据的完整性。此过程模拟了网络传输中的典型场景,确保异常及其附加数据能够准确传递。
当自定义异常包含非序列化字段时会发生什么
如果自定义异常类中包含了未实现 Serializable 接口的字段,在尝试序列化该异常时会抛出 NotSerializableException。这是因为 Java 序列化机制要求所有实例字段都必须是可序列化的。解决此问题的方法是将这些字段标记为 transient,使其在序列化时被忽略,或者确保它们所属的类也实现了 Serializable 接口。这有助于避免运行时错误,保证异常对象的稳定传输。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


