






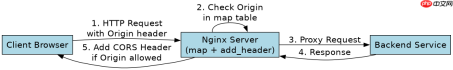
在 nginx 中,`server_name` 配合 `add_header` 配置跨域白名单的核心做法是:利用 `map` 指令将请求头中的 `origin` 与允许的域名列表进行匹配,然后将匹配结果赋值给一个变量,最后在 `location` 或 `server` 块中使用该变量动态设置 `access-control-allow-origin` 响应头。这样做可以精确控制哪些来源的浏览器请求被允许跨域访问,同时避免直接暴露具体的业务域名。
如何定义域名白名单映射规则
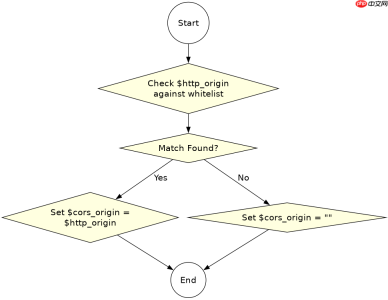
要实现基于 `server_name` 或更通用的域名白名单,首先需要定义一个映射表。Nginx 的 `map` 模块可以在 HTTP 请求处理之前,根据指定的变量(这里是 `$http_origin`)计算出一个新变量的值。如果请求的 `Origin` 在白名单中,则返回该 `Origin`;否则返回空字符串或默认值。这样做的结果是,后续的 `add_header` 可以直接引用这个变量,实现动态响应。
http {
    # 定义白名单映射
    map $http_origin $cors_origin {
        default "";
        # 允许的具体域名
        ~^https://(www\.)?example\.com$ $http_origin;
        ~^https://(www\.)?another-domain\.org$ $http_origin;
        # 开发环境允许所有 localhost
        ~^http://localhost(:[0-9]+)?$ $http_origin;
    }

    server {
        listen 80;
        server_name api.example.com;

        location /api/ {
            # 动态设置 CORS 头
            add_header Access-Control-Allow-Origin $cors_origin always;
            add_header Access-Control-Allow-Methods 'GET, POST, OPTIONS' always;
            add_header Access-Control-Allow-Headers 'Authorization, Content-Type' always;

            if ($request_method = 'OPTIONS') {
                return 204;
            }

            proxy_pass http://backend_server;
        }
    }
}
如何处理预检请求 OPTIONS 并验证配置
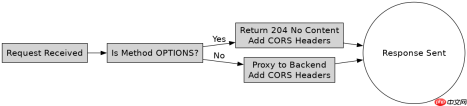
配置完成后,必须处理浏览器的预检请求(Preflight Request),即 `OPTIONS` 方法。如果不正确处理,跨域请求会被浏览器拦截。在上述配置中,通过 `if` 判断请求方法是否为 `OPTIONS`,如果是,则直接返回 `204 No Content` 状态码。这一步骤确保了非简单请求能够顺利通过浏览器的安全检查。实际测试时,可以使用 `curl` 命令模拟带 `Origin` 头的请求,观察响应头中是否包含正确的 `Access-Control-Allow-Origin` 值。

# 使用 curl 测试 GET 请求
# 假设 Origin 在白名单内
curl -H "Origin: https://www.example.com" \
     -I http://api.example.com/api/data

# 预期输出应包含:
# Access-Control-Allow-Origin: https://www.example.com

# 使用 curl 测试 OPTIONS 预检请求
curl -X OPTIONS -H "Origin: https://www.example.com" \
     -H "Access-Control-Request-Method: POST" \
     -I http://api.example.com/api/data

# 预期输出应包含:
# HTTP/1.1 204 No Content
# Access-Control-Allow-Origin: https://www.example.com
# Access-Control-Allow-Methods: GET, POST, OPTIONS
# Access-Control-Allow-Headers: Authorization, Content-Type
当 Origin 不在白名单中时响应头会怎样
当客户端请求的 `Origin` 不在 `map` 定义的白名单中时,`$cors_origin` 变量的值为空字符串。此时,`add_header Access-Control-Allow-Origin $cors_origin` 指令虽然执行了,但由于变量为空,Nginx 不会向响应中添加 `Access-Control-Allow-Origin` 头(或者添加一个空值,具体取决于 Nginx 版本和配置,通常表现为不添加)。浏览器检测到缺少该头,就会判定为跨域失败,阻止 JavaScript 读取响应内容。这是安全策略生效的关键点,确保只有受信任的来源才能获取数据。


