






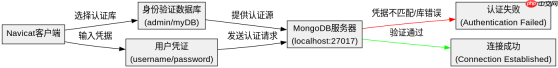
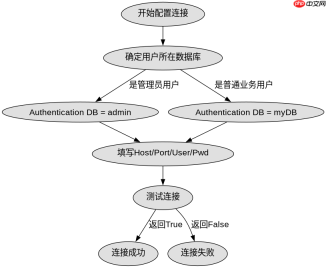
navicat连接mongodb提示认证失败,通常是因为未正确配置身份验证数据库或用户名密码错误。解决方法是:在navicat新建连接时,将“authentication database”(身份验证数据库)设置为`admin`(如果是管理员账号)或用户实际所在的数据库,并确保用户名和密码准确无误。
如何正确设置身份验证数据库
在MongoDB中,用户是创建在特定数据库中的,但登录时需要指定该用户所属的数据库作为认证源。如果选错数据库,即使密码正确也会报认证失败。对于大多数情况,特别是使用默认管理员账号时,应将Authentication Database设为`admin`。
db.createUser({
  user: "myAdmin",
  pwd: "password123",
  roles: [ { role: "userAdminAnyDatabase", db: "admin" } ]
})

// 在Navicat中填写:
// Host: localhost
// Port: 27017
// Username: myAdmin
// Password: password123
// Authentication Database: admin
检查用户权限与角色配置
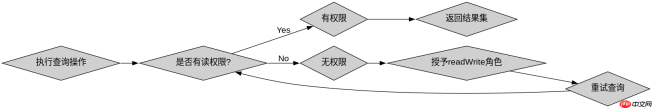
即使用户名密码和认证数据库都正确,如果该用户没有访问目标数据库的权限,也可能导致连接被拒或后续操作失败。需要确保用户拥有至少`readWrite`角色的权限。可以通过`db.getUsers()`命令检查当前用户的角色。

Navicat Premium 17.1
下载
Navicat Premium 17.1 Windows x64 历史系列获取入口。该系列扩展 Garnet、PolarDB 等连接支持,并增强可视化查询解释与 Redis 树视图;未核实到公开固定安装包直链。
// 检查用户权限
use admin
db.getUsers()

// 如果权限不足,添加权限
use myDatabase
db.grantRolesToUser("myAdmin", [{ role: "readWrite", db: "myDatabase" }])
为什么连接成功后查询报错?
当Navicat成功连接到MongoDB后,如果在执行查询时报错,可能是因为当前连接的数据库上下文不对,或者用户没有该集合的读取权限。此时应手动切换到目标数据库,并确认用户具备相应权限。例如,若用户仅有权访问`test`库,却尝试查询`production`库的数据,则会因权限不足而报错。












