






在 linux 中使用 firewalld 拒绝所有出站流量,最直接且安全的方法是将默认区域(default zone)的出站行为设置为 reject。这可以通过执行 firewall-cmd --set-default-zone=drop 命令实现,该操作会将新连接直接丢弃而不返回任何响应;或者使用 firewall-cmd --set-target=reject 配合自定义规则来显式拒绝并返回 icmp 错误。配置完成后,系统上除已明确放行的服务外,所有尝试发起的出站 tcp 或 udp 连接都将被阻断。

如何验证出站流量被完全阻断
要验证出站阻断是否生效,需要观察本地进程尝试连接外部端口时的反馈。当目标端口不可达或连接被重置时,客户端通常会收到 Connection refused 或 Operation timed out 错误。通过运行一个简单的测试脚本,我们可以确认防火墙确实拦截了出站请求,而不是网络本身的问题。
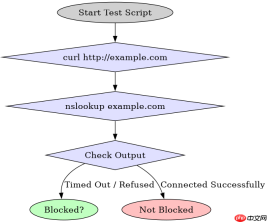
#!/bin/bash
# 测试出站连接是否被阻断
echo "Testing outbound connection to port 80..."
curl -v --connect-timeout 5 http://example.com 2>&1 | grep -E "(Connected|refused|timed out)"

# 测试 DNS 解析(UDP 53)
echo "Testing DNS resolution..."
timeout 2 nslookup example.com 2>&1 || echo "DNS lookup failed or timed out"
运行上述脚本后,如果看到 Connection refused 或超时信息,说明出站流量已被正确拦截。注意,DNS 查询通常使用 UDP 协议,若未单独放行,也会失败。此验证方法适用于大多数基于 TCP/UDP 的服务测试。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
如何在不重启服务的情况下应用更改
firewalld 支持动态加载配置而无需重启整个防火墙服务。使用 --reload 参数可以重新加载当前区域的规则,同时保持现有连接的状态(取决于具体实现)。对于立即生效的临时策略,可直接修改运行时配置。以下命令展示了如何在不停机的情况下应用新的出站策略:

# 设置默认区域为 drop(立即生效)
sudo firewall-cmd --set-default-zone=drop

# 重载防火墙以持久化配置
sudo firewall-cmd --reload

# 检查当前默认区域
firewall-cmd --get-default-zone

# 查看特定区域的出站状态
firewall-cmd --zone=drop --list-all
执行 --reload 后,firewalld 会读取配置文件并应用新规则。此时,所有新建立的出站连接将遵循 drop 区域的策略。若需恢复出站访问,只需将默认区域改回 public 或其他允许出站的区域即可。此方法避免了服务中断,适合生产环境中的紧急调整。





