






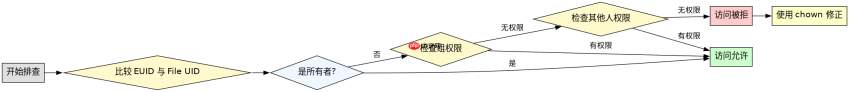
排查 linux 文件属主错误导致无法访问,核心是确认当前进程的有效用户 id(euid)与文件所有者 uid 是否匹配,并检查所属组及权限位。若不匹配且无其他权限,则需使用 chown 命令修正属主或调整权限位。
如何快速定位当前进程的文件访问权限上下文
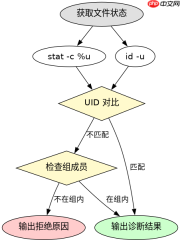
要确定为什么无法访问,首先必须明确当前运行环境的身份标识。通过 id 命令可以查看当前用户的 UID、GID 及附加组信息,这是排查的起点。如果当前用户不是文件所有者,系统会依次检查组权限和其他人权限。若这些权限位中没有读取或执行权限,访问就会被拒绝。理解这一层级关系有助于判断是改属主还是改权限更有效。
#!/bin/bash
# 假设我们要检查 /var/log/app.log 的访问情况
FILE="/var/log/app.log"

# 获取文件所有者 UID
OWNER_UID=$(stat -c %u "$FILE")
# 获取当前用户 UID
CURRENT_UID=$(id -u)

if [ "$OWNER_UID" -eq "$CURRENT_UID" ]; then
    echo "当前用户是文件所有者,检查权限位。"
else
    echo "当前用户不是所有者 (Current: $CURRENT_UID, Owner: $OWNER_UID)。"
    # 进一步检查组权限
    GROUP_GID=$(stat -c %g "$FILE")
    CURRENT_GIDS=$(id -G)
    if echo "$CURRENT_GIDS" | grep -qw "$GROUP_GID"; then
        echo "当前用户在文件所属组中,检查组权限。"
    else
        echo "当前用户不在所属组中,仅依赖其他权限。"
    fi
fi

# 尝试访问
if [ -r "$FILE" ]; then
    echo "文件可读。"
else
    echo "文件不可读,权限被拒。"
fi
修正属主错误的标准操作流程是什么
一旦确认是属主不匹配导致的权限不足,最直接的方法是修改文件的所有者。使用 chown 命令可以将文件的所有权转移给正确的用户。这通常需要在 root 权限下执行,或者由当前所有者执行。修改后,文件将应用新所有者的权限设置。此外,也可以考虑使用 chmod 增加组或其他人的权限,但这通常不如修正属主安全,因为可能暴露敏感数据给不该访问的用户。

oo-linux-do
下载
Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。

#!/bin/bash
# 模拟修复过程
TARGET_FILE="/tmp/test_file.txt"
NEW_OWNER="developer"

# 创建测试文件并设置错误属主
sudo touch "$TARGET_FILE"
sudo chown root:root "$TARGET_FILE"
echo "Initial state:"
ls -l "$TARGET_FILE"

# 尝试以普通用户读取(假设当前非root)
if [ -r "$TARGET_FILE" ]; then
    echo "Read access granted."
else
    echo "Read access denied."
fi

# 修正属主
sudo chown "$NEW_OWNER" "$TARGET_FILE"
echo "After chown:"
ls -l "$TARGET_FILE"

# 再次检查
if [ -r "$TARGET_FILE" ]; then
    echo "Read access granted after fix."
else
    echo "Read access still denied."
fi
当文件属于特殊系统用户时如何排查
有些文件属于如 www-data、mysql 等系统用户,普通用户无法直接 chown 为自身。此时排查重点在于确认服务进程的运行用户,并通过 sudo 提权或使用 ACL(访问控制列表)进行精细授权。直接使用 chown 将系统文件改为普通用户可能导致服务启动失败。因此,应优先检查服务配置中的 User/Group 指令,确保文件权限与服务运行身份一致,或使用 setfacl 添加特定用户的访问权限而不改变属主。








