






在go-zero框架中配置全局跨域请求cors,最直接且推荐的做法是在`etc`配置文件中使用内置的`corsoptions`字段。只需在`api.yaml`或`yaml`文件中添加`cors`节点并设置`alloworigins`为允许的来源(如`*`),框架会自动处理预检请求和实际请求的响应头注入,无需手动编写中间件。

CorsOptions配置项的具体用法是什么
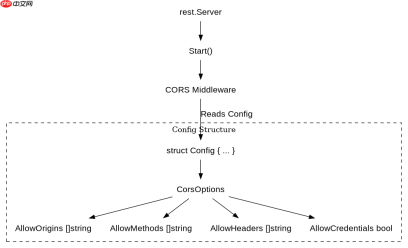
通过修改配置文件中的`Cors`部分,可以指定允许的源、方法、头部以及是否允许携带凭证。该配置会被`rest.Server`自动读取并应用,从而简化开发流程。
package main

import (
	"flag"
	"github.com/zeromicro/go-zero/core/conf"
	"github.com/zeromicro/go-zero/rest"
)

type Config struct {
	rest.RestConf
	Cors rest.CorsOptions `json:\"cors\"`
}

var configFile = flag.String(\"f\", \"config/api.yaml\", \"the config file\")

func main() {
	flag.Parse()
	var c Config
	conf.MustLoad(*configFile, &c)

	server := rest.MustNewServer(c.RestConf, c.Cors)
	defer server.Stop()

	// 注册路由...
	server.Start()
}
上述代码展示了如何定义包含`CorsOptions`的结构体,并在启动服务器时将其传入。当客户端发起请求时,如果来源在`AllowOrigins`列表中,响应头中将包含对应的`Access-Control-Allow-Origin`等字段。
如何处理非标准HTTP方法的跨域问题
默认情况下,Go-Zero可能只允许常见的GET、POST等方法。如果需要支持自定义或非标准的HTTP方法,必须显式配置`AllowMethods`列表,否则浏览器会拦截预检请求。

# api.yaml
Cors:
  AllowOrigins:
    - "*"
  AllowMethods:
    - GET
    - POST
    - PUT
    - DELETE
    - OPTIONS
    - PATCH
  AllowHeaders:
    - Content-Type
    - Authorization
  AllowCredentials: true
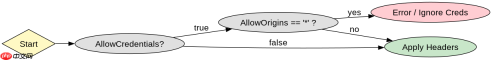
在配置文件中,`AllowMethods`是一个字符串数组,列出了所有被允许的HTTP动词。同时,`AllowHeaders`用于指定请求中可以携带的自定义头部信息。如果前端需要发送Cookie或认证令牌,需将`AllowCredentials`设为`true`,此时`AllowOrigins`不能设置为`*`,而必须明确列出具体域名。
当AllowOrigins设置为通配符时AllowCredentials应如何配合
这是一个常见的安全陷阱。根据W3C规范,当`Access-Control-Allow-Credentials`为`true`时,`Access-Control-Allow-Origin`不能是`*`。Go-Zero框架在检测到这种冲突时会抛出错误或忽略凭证设置,导致跨域失败。
因此,如果业务场景确实需要携带凭证(如Session Cookie),必须在`api.yaml`中将`AllowOrigins`替换为具体的前端域名,例如`http://localhost:3000`。若使用`*`,则必须将`AllowCredentials`设为`false`,这样前端也无法通过`withCredentials`访问后端返回的Cookie。开发者应根据实际的安全需求选择其中一种模式,避免混用。












