






在goframe框架中防御xss跨站脚本攻击,核心做法是开启全局html转义并配合模板引擎的自动过滤机制。具体而言,需要在初始化时配置ghttp.server的htmlescape属性为true,这会让框架在渲染视图前自动对输出内容进行安全处理。同时,结合使用gview模板引擎,其内置的过滤器会在变量输出时进一步拦截危险字符,从而从源头阻断恶意脚本的执行。

如何配置全局HTML转义功能
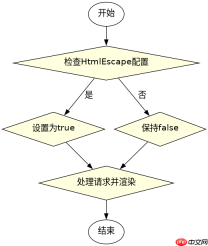
要启用全局HTML转义,只需在创建服务器实例时设置HtmlEscape参数。这一配置会作用于所有通过c.Response.Write()或模板渲染输出的内容,确保特殊字符被转换为安全的实体编码。
package main

import (
    "github.com/gogf/gf/v2/frame/g"
    "github.com/gogf/gf/v2/net/ghttp"
)

func main() {
    s := g.Server()
    // 开启全局HTML转义,防止XSS
    s.SetConfig(ghttp.Config{
        HtmlEscape: true,
    })

    s.BindHandler("/", func(r *ghttp.Request) {
        r.Response.Write("Hello, World!")
    })

    s.Run()
}
上述代码展示了最基础的配置方式。当HtmlEscape设为true后,任何包含、>等字符的输出都会被自动转义。例如,如果用户输入了<script>alert(1)</script>,框架会自动将其转换为<script>alert(1)</script>,从而避免浏览器执行其中的JavaScript代码。
模板引擎中的自动过滤机制是如何工作的
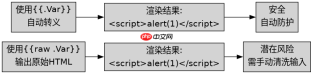
GoFrame的gview模板引擎默认启用了安全过滤机制。当在模板中使用{{.Var}}语法输出变量时,引擎会自动调用HTML转义函数。这种机制与全局配置相辅相成,确保了即使开发者忘记手动转义,模板层也能提供最后一道防线。

// 模板文件 example.html


<title>XSS Demo</title><div>
        {{.Content}}
    </div>


// Go代码中传递数据
r.Response.WriteTpl("example.html", g.Map{
    "Content": "<script>alert('XSS')</script>",
})
在上述示例中,尽管传入的Content包含恶意脚本标签,但gview在渲染时会将其自动转义。最终生成的HTML源码中,<script></script>会被替换为<script></script>,使得浏览器仅将其作为普通文本显示,而非可执行脚本。这种自动化的处理方式极大地降低了开发者的安全风险负担。
当需要输出原始HTML内容时该如何处理
在某些场景下,如富文本编辑器或Markdown渲染,确实需要输出未经转义的HTML内容。此时应使用{{raw .Var}}语法或显式调用gstr.ReplaceByMap进行精细控制。但必须注意,这种方式会绕过自动过滤,需确保输入内容已经过严格清洗。












