






Fetch API 怎么实现请求数据预 OAuth 策略
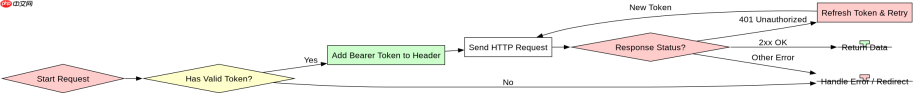
在 javascript 中,通过 fetch api 实现 oauth 策略的核心做法是拦截请求并在 header 中注入 access token。具体而言,你需要在发起请求前获取有效的 token,并将其以 bearer 的格式写入 authorization 请求头。若 token 过期或接口返回 401 状态码,则触发刷新逻辑,获取新 token 后重试原请求,从而保证数据请求的连续性和安全性。
如何封装支持自动刷新的 Fetch 函数
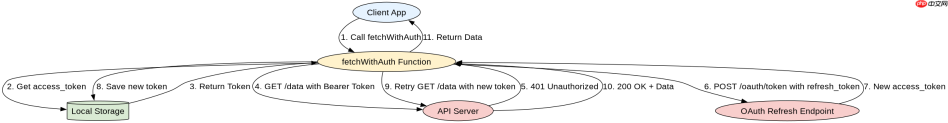
要实现上述策略,最稳妥的方式是封装一个自定义的 fetchWithAuth 函数。该函数接收原始配置参数,先检查本地存储的 Token 是否有效,若有效则直接发起请求;若请求失败且错误码为 401,则调用刷新接口获取新 Token,更新本地存储后重新发起原请求。这种模式将认证逻辑与业务逻辑解耦,确保所有受保护的数据请求都能自动携带合法凭证。
// src/utils/authFetch.js
const REFRESH_URL = '/api/oauth/token';

async function fetchWithAuth(url, options = {}) {
  let token = localStorage.getItem('access_token');

  // 设置默认 Headers
  const headers = {
    'Content-Type': 'application/json',
    ...options.headers,
  };
  if (token) {
    headers['Authorization'] = `Bearer ${token}`;
  }

  try {
    const response = await fetch(url, { ...options, headers });

    // 如果成功,直接返回
    if (response.ok) {
      return response;
    }

    // 如果 401,尝试刷新 Token
    if (response.status === 401 && !options._isRetry) {
      const newToken = await refreshAccessToken();
      if (!newToken) throw new Error('Refresh failed');

      // 递归调用,带上新 Token 并重试
      return fetchWithAuth(url, { ...options, _isRetry: true });
    }

    throw new Error(`HTTP error! status: ${response.status}`);
  } catch (error) {
    console.error('Fetch failed:', error);
    throw error;
  }
}

async function refreshAccessToken() {
  const refreshToken = localStorage.getItem('refresh_token');
  if (!refreshToken) return null;

  try {
    const res = await fetch(REFRESH_URL, {
      method: 'POST',
      headers: { 'Content-Type': 'application/json' },
      body: JSON.stringify({ refresh_token: refreshToken })
    });
    const data = await res.json();
    if (data.access_token) {
      localStorage.setItem('access_token', data.access_token);
      return data.access_token;
    }
  } catch (e) {
    console.error('Token refresh failed', e);
  }
  return null;
}
如何处理并发请求时的 Token 冲突
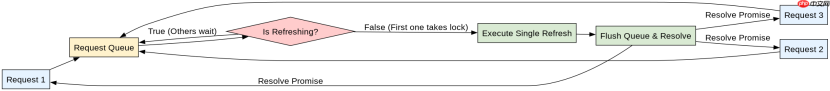
当多个请求同时因 Token 过期而触发刷新时,必须避免重复调用刷新接口。最佳实践是使用 Promise 队列机制:当第一个请求发现 Token 过期时,它负责发起刷新并返回一个 pending 的 Promise;后续请求检测到正在刷新中时,直接订阅该 Promise 的结果,等待刷新完成后使用新 Token 重试。这样可以确保同一时刻只有一个刷新请求发出,既节省资源又防止竞态条件导致的逻辑混乱。

在代码库出现结构漂移之前,扫描JS或TS代码库中的禁止导入、循环依赖、孤立模块和其他依赖规则违规情况。
// src/utils/authQueue.js
let isRefreshing = false;
let requestsQueue = [];

function flushRequestsQueue() {
  isRefreshing = false;
  requestsQueue.forEach(callback => callback());
  requestsQueue = [];
}

export async function fetchWithAuthAndQueue(url, options = {}) {
  let token = localStorage.getItem('access_token');
  const headers = {
    'Content-Type': 'application/json',
    ...options.headers,
  };
  if (token) headers['Authorization'] = `Bearer ${token}`;

  try {
    const response = await fetch(url, { ...options, headers });
    if (response.ok) return response;

    if (response.status === 401 && !options._isRetry) {
      return new Promise((resolve, reject) => {
        requestsQueue.push(async () => {
          try {
            const newRes = await fetchWithAuthAndQueue(url, { ...options, _isRetry: true });
            resolve(newRes);
          } catch (err) {
            reject(err);
          }
        });

        if (!isRefreshing) {
          isRefreshing = true;
          try {
            await refreshAccessToken();
            flushRequestsQueue();
          } catch (err) {
            requestsQueue = [];
            reject(err);
          }
        }
      });
    }
    throw new Error(`Status: ${response.status}`);
  } catch (error) {
    throw error;
  }
}
基于程序中某个输入、条件或结果的具体问题
在上述代码中,如果 refresh_token 也失效了,程序会进入死循环或抛出未捕获异常。这是因为 refreshAccessToken 失败后返回 null,导致 fetchWithAuth 中的重试逻辑再次触发 401,进而再次尝试刷新,最终耗尽栈空间或报错。解决此问题的关键是在刷新失败时立即清除本地存储的 Token 并重定向到登录页,而不是继续重试。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!





