






java 对象序列化中 transient 字段不会被序列化。在实现 serializable 接口的类中,被 transient 关键字修饰的实例变量在序列化时会被跳过,反序列化后这些字段的值将保持默认值(如引用类型为 null,基本类型为 0 或 false)。

如何验证 transient 字段在序列化后的状态
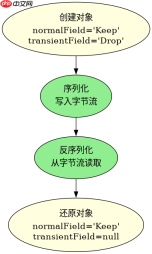
要验证 transient 字段的行为,可以创建一个包含普通字段和 transient 字段的类,将其写入字节流后再读取出来。通过对比序列化前后的字段值,可以确认 transient 字段在反序列化后恢复为默认值。
import java.io.*;

public class TransientTest implements Serializable {
    private static final long serialVersionUID = 1L;

    private String normalField;
    private transient String transientField;

    public TransientTest(String normal, String trans) {
        this.normalField = normal;
        this.transientField = trans;
    }

    public static void main(String[] args) throws Exception {
        TransientTest obj = new TransientTest("Keep", "Drop");

        // Serialize
        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject(obj);
        oos.close();

        // Deserialize
        ByteArrayInputStream bais = new ByteArrayInputStream(baos.toByteArray());
        ObjectInputStream ois = new ObjectInputStream(bais);
        TransientTest restored = (TransientTest) ois.readObject();
        ois.close();

        System.out.println("Normal: " + restored.normalField);
        System.out.println("Transient: " + restored.transientField);
    }
}
运行上述代码,控制台输出如下:
Normal: Keep
Transient: null
这表明 normalField 保留了原始值,而 transientField 变为 null。
为什么需要排除某些敏感数据
在实际开发中,经常需要将对象持久化或通过网络传输,但其中可能包含密码、密钥等敏感信息。使用 transient 可以避免这些数据被意外泄露到存储介质或网络中,从而提升安全性。

在架构漂移扩散之前,使用 dependency-cruiser 强制执行 JavaScript 和 TypeScript 依赖规则
下载
在代码库出现结构漂移之前,扫描JS或TS代码库中的禁止导入、循环依赖、孤立模块和其他依赖规则违规情况。
import java.io.*;

public class SecureUser implements Serializable {
    private static final long serialVersionUID = 1L;

    private String username;
    private transient String password;

    public SecureUser(String user, String pass) {
        this.username = user;
        this.password = pass;
    }

    public static void main(String[] args) throws Exception {
        SecureUser user = new SecureUser("admin", "secret123");

        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject(user);
        oos.close();

        ByteArrayInputStream bais = new ByteArrayInputStream(baos.toByteArray());
        ObjectInputStream ois = new ObjectInputStream(bais);
        SecureUser restored = (SecureUser) ois.readObject();
        ois.close();

        System.out.println("Username: " + restored.username);
        System.out.println("Password: " + restored.password);
    }
}
运行结果:
Username: admin
Password: null
可以看到,即使对象被完整序列化并还原,密码字段依然为空,确保了敏感数据不会随序列化过程暴露。
transient 字段在自定义序列化中的处理
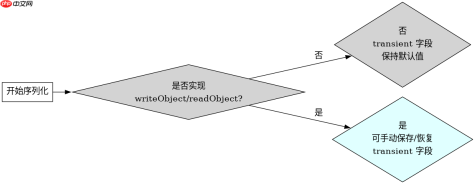
如果类实现了 writeObject 和 readObject 方法,可以手动控制序列化过程。此时,transient 字段默认仍不会被自动序列化,但可以通过显式调用 out.writeObject() 来保存它们,或在反序列化时重新赋值。
import java.io.*;

public class CustomTransient implements Serializable {
    private static final long serialVersionUID = 1L;

    private String data;
    private transient String secret;

    public CustomTransient(String d, String s) {
        this.data = d;
        this.secret = s;
    }

    private void writeObject(ObjectOutputStream out) throws IOException {
        out.defaultWriteObject();
        out.writeObject(secret); // 手动保存 transient 字段
    }

    private void readObject(ObjectInputStream in) throws IOException, ClassNotFoundException {
        in.defaultReadObject();
        this.secret = (String) in.readObject(); // 手动恢复
    }

    public static void main(String[] args) throws Exception {
        CustomTransient obj = new CustomTransient("info", "hidden");

        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject(obj);
        oos.close();

        ByteArrayInputStream bais = new ByteArrayInputStream(baos.toByteArray());
        ObjectInputStream ois = new ObjectInputStream(bais);
        CustomTransient restored = (CustomTransient) ois.readObject();
        ois.close();

        System.out.println("Data: " + restored.data);
        System.out.println("Secret: " + restored.secret);
    }
}
运行结果:
Data: info
Secret: hidden
通过自定义序列化逻辑,transient 字段可以被保留,但这需要开发者显式处理,否则它仍会保持默认值。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


