






在 javascript 运行时中查看 rsa 解密耗时,最直接且准确的方法是使用浏览器提供的 performance api(如 `performance.now()`)或 node.js 的 `process.hrtime()` 对解密函数执行进行高精度计时。由于 rsa 解密涉及大数运算,计算量较大,普通的时间戳精度不足,必须使用高分辨率定时器。通过记录解密前后的时间差,可以精确获取单次解密的毫秒级耗时。

如何在浏览器环境中实现高精度计时
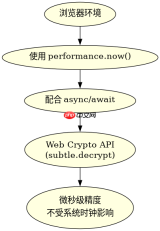
在浏览器环境中,推荐使用 `performance.now()` 方法,因为它提供了微秒级的精度,且不受系统时钟调整的影响。该方法返回从页面加载开始到当前时刻的高分辨率时间戳。要测量 RSA 解密耗时,只需在调用解密库(如 Web Crypto API 或第三方库)之前记录起始时间,解密完成后记录结束时间,两者相减即为耗时。
const crypto = window.crypto;

async function measureRsaDecryption() {
    // 假设已准备好密钥和密文
    const privateKey = await crypto.subtle.importKey(
        'jwk',
        rsaPrivateKeyJWK,
        { name: 'RSA-OAEP', hash: 'SHA-256' },
        false,
        ['decrypt']
    );

    const startTime = performance.now();
    try {
        const decryptedBuffer = await crypto.subtle.decrypt(
            { name: 'RSA-OAEP' },
            privateKey,
            encryptedData
        );
        const endTime = performance.now();
        console.log(`RSA 解密耗时: ${(endTime - startTime).toFixed(3)} ms`);
        return decryptedBuffer;
    } catch (error) {
        console.error('解密失败:', error);
        throw error;
    }
}
上述代码展示了在浏览器中使用 Web Crypto API 进行 RSA-OAEP 解密并计时的完整流程。`performance.now()` 的高精度特性确保了即使解密过程极短,也能捕捉到细微的时间差异。需要注意的是,异步操作需要配合 `async/await` 使用,以确保计时覆盖整个解密过程。此外,首次导入密钥可能会产生额外的开销,建议在预热阶段完成密钥导入,仅对解密操作本身进行计时。
Node.js 环境下的性能监控方案
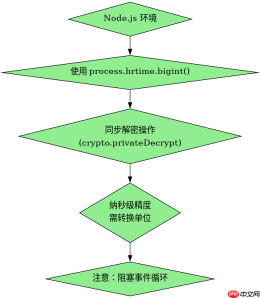
在 Node.js 环境中,可以使用 `process.hrtime.bigint()` 来获取纳秒级精度的时间戳,或者使用 `console.time()` 和 `console.timeEnd()` 进行简单的控制台输出计时。对于生产环境的性能分析,推荐使用 `perf_hooks` 模块中的 `PerformanceObserver` 来捕获自定义的性能标记。这种方法不会阻塞主线程,适合长时间运行的服务。

在代码库出现结构漂移之前,扫描JS或TS代码库中的禁止导入、循环依赖、孤立模块和其他依赖规则违规情况。
const { hrtime } = require('process');
const crypto = require('crypto');

function measureRsaDecryptionNode(privateKey, ciphertext) {
    // 将 PEM 格式的私钥转换为 Buffer
    const keyBuffer = Buffer.from(privateKey, 'utf8');

    const start = hrtime.bigint();

    try {
        // 使用 Node.js 内置 crypto 模块进行解密
        const decrypted = crypto.privateDecrypt(
            {
                key: keyBuffer,
                padding: crypto.constants.RSA_PKCS1_OAEP_PADDING,
                oaepHash: 'sha256'
            },
            ciphertext
        );

        const end = hrtime.bigint();
        const diffInNanoseconds = end - start;
        const diffInMilliseconds = Number(diffInNanoseconds) / 1e6;

        console.log(`RSA 解密耗时: ${diffInMilliseconds.toFixed(3)} ms`);
        return decrypted;
    } catch (error) {
        console.error('解密失败:', error.message);
        throw error;
    }
}

// 示例调用
// const privateKey = fs.readFileSync('private.pem', 'utf8');
// const ciphertext = fs.readFileSync('encrypted.bin', 'binary');
// measureRsaDecryptionNode(privateKey, ciphertext);
Node.js 的 `crypto.privateDecrypt` 方法提供了与浏览器 Web Crypto API 类似的功能,但接口略有不同。在上述代码中,我们使用了 `hrtime.bigint()` 来获得最高精度的计时结果。通过将纳秒差值除以 $10^6$,我们可以得到毫秒级的耗时。这种方法是同步的,因此会阻塞事件循环,但在测量单个操作的耗时是准确的。对于高并发场景,建议将解密操作放入 Worker Threads 中运行,以避免阻塞主线程,同时使用相同的计时方法来监控性能。
解密耗时受哪些具体输入条件影响
RSA 解密的耗时主要取决于私钥的模数长度(如 2048 位、4096 位)以及填充方案的复杂度。模数越大,底层的模幂运算次数越多,耗时呈非线性增长。例如,4096 位密钥的解密耗时通常是 2048 位密钥的 4 到 8 倍。此外,不同的填充方案(如 PKCS#1 v1.5 与 OAEP)也会影响性能,OAEP 由于引入了哈希运算,通常比 PKCS#1 v1.5 稍慢。在实际测试中,应固定其他变量,仅改变密钥长度或填充类型,以观察具体的耗时变化。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南






