






在路由守卫中,柯里化通过返回一个接受路由参数的函数来实现权限的动态校验。具体做法是定义一个高阶函数,它接收权限配置并返回符合 beforeeach 签名的守卫函数,这样可以在注册守卫时直接传入参数,实现逻辑复用和按需加载。

如何构建支持动态参数的路由守卫工厂
要构建支持动态参数的路由守卫,需要创建一个工厂函数,该函数接收权限标识或角色列表作为输入,并返回一个标准的导航守卫函数。这个返回的函数将接收 to、from 和 next 参数,并在内部闭包中访问外部定义的权限数据,从而实现对不同路由的差异化鉴权。
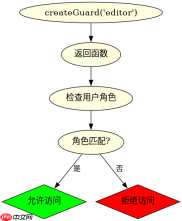
const createGuard = (requiredRole) => {
  return function (to, from, next) {
    const userRole = localStorage.getItem('role');
    if (userRole === requiredRole || userRole === 'admin') {
      next();
    } else {
      next('/login?redirect=' + to.fullPath);
    }
  };
};

router.beforeEach(createGuard('editor'));
如何在多路由场景中复用柯里化守卫
在多路由场景中,可以通过遍历路由配置或使用统一的守卫注册器来复用柯里化守卫。每个路由可以绑定不同的权限需求,而守卫逻辑本身保持不变,只需在注册时传入不同的参数即可。这种方式避免了为每个路由编写重复的守卫代码,提高了维护性。

FilePond 灵活的 JavaScript 文件上传库
下载
FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
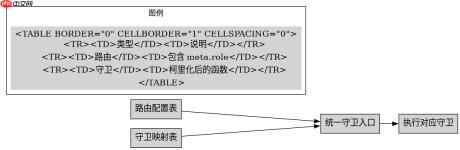
const guards = {
  admin: createGuard('admin'),
  editor: createGuard('editor'),
  viewer: createGuard('viewer')
};

router.beforeEach((to, from, next) => {
  const guard = guards[to.meta.role];
  if (guard) {
    guard(to, from, next);
  } else {
    next();
  }
});
当用户角色与所需权限不匹配时守卫会如何处理
当用户角色与所需权限不匹配时,守卫会调用 next() 并传入重定向路径,通常指向登录页或无权限提示页。这种处理方式确保了未授权用户无法访问受保护的路由,同时保留了原始请求路径以便登录后重新导航。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





