






在 linux 系统中,配置端口范围限制访问最标准且高效的方法是使用 netfilter 的 iptables 或 nftables 防火墙规则。通过指定源 ip 地址和目的端口范围(例如使用 --dport 配合 : 语法),可以精确控制哪些客户端能访问特定服务区间。执行此类命令会立即生效并写入内核过滤表,若需持久化保存则需依赖具体的发行版工具如 iptables-save 或 nft list ruleset。
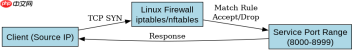
如何使用 iptables 限制特定 IP 访问端口范围
使用 iptables 限制访问的核心在于利用 -m multiport 或直接的端口范围语法来匹配流量。假设我们需要允许 IP 为 192.168.1.100 的主机访问服务器的 8000:8999 端口范围,而拒绝其他所有主机,可以通过添加一条 ACCEPT 规则和一条默认的 DROP 规则来实现。这种配置通常应用于应用服务器集群,其中只有负载均衡器或特定管理节点需要访问后端服务的动态端口段。
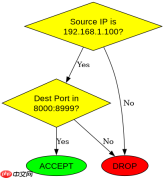
iptables -A INPUT -s 192.168.1.100 -p tcp --dport 8000:8999 -j ACCEPT
iptables -A INPUT -p tcp --dport 8000:8999 -j DROP
iptables -L INPUT -n --line-numbers
上述代码首先允许指定 IP 访问目标端口范围,随后丢弃该范围内来自其他所有 IP 的包。第二条命令用于验证规则是否已正确插入到 INPUT 链中。执行后,只有 192.168.1.100 能够成功建立与 8000 至 8999 端口的 TCP 连接,其他来源的尝试将被静默丢弃。
如何基于网络接口配置端口范围白名单
除了基于源 IP,还可以结合网络接口(Interface)来进一步缩小信任范围。这在多网卡服务器场景中非常有用,例如只允许从内网接口 eth1 进入的流量访问特定端口范围。通过指定 -i eth1 参数,防火墙规则将仅匹配流入该接口的数据包。这种方法可以有效防止攻击者通过公网接口 eth0 扫描或探测内部服务的端口范围。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
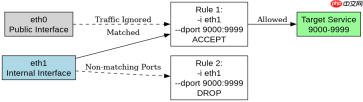
iptables -A INPUT -i eth1 -p tcp --dport 9000:9999 -j ACCEPT
iptables -A INPUT -i eth1 -p tcp --dport 9000:9999 -j DROP
iptables -L INPUT -n -v
这段代码配置了更严格的访问控制:只有从 eth1 接口进入且目标端口在 9000:9999 范围内的 TCP 包才会被接受。后续的 DROP 规则确保该接口上其他端口的访问也被阻断(如果这是唯一针对该接口的规则)。通过 -v 参数查看统计信息,可以确认是否有匹配的数据包计数增加,从而验证策略是否按预期工作。
当端口范围规则冲突时系统如何处理优先级
在 Linux 防火墙中,规则的匹配顺序遵循“首次匹配优先”原则。如果为同一端口范围配置了多条规则,系统将从列表头部开始逐条检查,一旦找到匹配项即执行对应的动作(ACCEPT、DROP 等),并停止后续匹配。这意味着规则的插入位置(Line Number)至关重要。例如,如果在允许特定 IP 的规则之前存在一条拒绝所有端口的规则,那么允许规则将永远不会被执行。
iptables -I INPUT 1 -p tcp --dport 8000:8999 -j DROP
iptables -A INPUT -s 192.168.1.100 -p tcp --dport 8000:8999 -j ACCEPT
iptables -L INPUT -n --line-numbers
在上述示例中,第一条规则使用 -I INPUT 1 将拒绝所有对 8000:8999 端口的访问插入到链的最顶端。尽管后面追加了一条允许特定 IP 的规则,但由于第一条规则已经匹配并丢弃了所有相关流量,特定 IP 的请求也会被拦截。要修正此问题,必须调整规则顺序,将允许规则置于拒绝规则之前,或者删除冲突的拒绝规则。这种优先级行为是排查端口访问故障时的关键考量点。





