






php 8.6可以为低风险、只读的内部探针返回http basic挑战,并用password_verify校验保存的密码哈希。入口必须由可信web服务器强制https并限制网络访问;basic不提供可靠的浏览器退出登录机制,不适合承载高风险管理操作或替代完整身份系统。
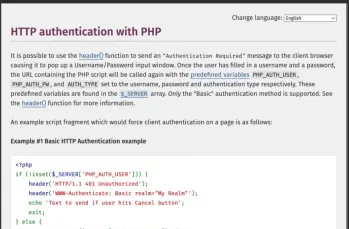
PHP手册中的HTTP authentication with PHP
准备服务器侧账号和密码哈希
账号与密码哈希由部署环境提供;密码哈希使用password_hash离线生成,不能把明文口令写在PHP文件中。确认Web服务器把认证信息传给PHP_AUTH_USER和PHP_AUTH_PW,不在日志中记录Authorization。
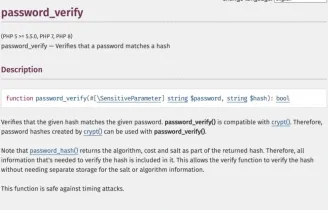
PHP手册中的password_verify
失败时统一返回401挑战
$expectedUser=getenv('PROBE_USER');
$hash=getenv('PROBE_PASSWORD_HASH');
if (!is_string($expectedUser) || $expectedUser==='' ||
    !is_string($hash) || $hash==='') {
    http_response_code(503);exit;
}
$user=$_SERVER['PHP_AUTH_USER']??'';
$password=$_SERVER['PHP_AUTH_PW']??'';
$valid=is_string($user) && is_string($password) &&
       password_verify($password,$hash) && hash_equals($expectedUser,$user);
if (!$valid) {
    header('WWW-Authenticate: Basic realm="Internal probe"');
    header('Cache-Control: no-store');
    http_response_code(401);exit;
}
header('Content-Type: application/json; charset=utf-8');
header('Cache-Control: no-store');
echo json_encode(['status'=>'ok'],JSON_THROW_ON_ERROR);
验证部署和适用范围
测试缺少凭据、错误密码和正确凭据,分别应得到401、401与200。反向代理终止TLS时由可信代理和Web服务器强制HTTPS,不信任客户端随意提交的X-Forwarded-Proto。浏览器可能缓存凭据;需要可撤销会话、多因素验证、精细权限或写操作时,应改用完整认证机制,并在网关设置请求限流。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






