






php中对字符串进行aes加密解密,推荐使用openssl扩展提供的openssl_encrypt和openssl_decrypt函数。具体做法是选择aes-256-cbc算法,生成一个32字节的密钥和一个16字节的随机初始化向量(iv),加密时将iv与密文拼接存储,解密时分离iv并还原明文。

如何生成安全的密钥和IV
在使用AES加密前,必须准备符合算法要求的密钥和初始化向量。密钥长度取决于算法模式,例如AES-256需要32字节,而AES-128需要16字节。初始化向量(IV)对于CBC模式是必须的,且每次加密都应使用不同的随机IV以保证安全性。可以使用random_bytes()函数来生成密码学安全的随机数据。
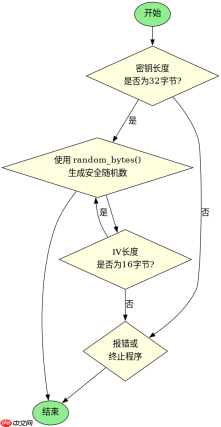
$key = random_bytes(32); // 32 bytes for AES-256
$iv = random_bytes(16);  // 16 bytes for CBC mode
// 实际应用中,密钥应安全存储,IV可随密文一起存储
如何实现具体的加密和解密流程
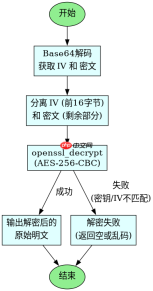
完成密钥和IV的生成后,即可调用openssl_encrypt进行加密,得到Base64编码的密文。解密时,先对密文进行Base64解码,再调用openssl_decrypt,传入相同的密钥、IV和算法,即可恢复原始明文。整个过程需确保加密和解密使用的参数完全一致。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
$plaintext = "Hello, World!";
$ciphertext = openssl_encrypt($plaintext, 'AES-256-CBC', $key, OPENSSL_RAW_DATA, $iv);
$base64Ciphertext = base64_encode($iv . $ciphertext); // Store IV with ciphertext

// Decryption
$data = base64_decode($base64Ciphertext);
$iv = substr($data, 0, 16);
$ciphertext = substr($data, 16);
$decrypted = openssl_decrypt($ciphertext, 'AES-256-CBC', $key, OPENSSL_RAW_DATA, $iv);
echo $decrypted; // Outputs: Hello, World!
如果密钥或IV不匹配会返回什么结果
如果在解密时使用了错误的密钥或不匹配的IV,openssl_decrypt通常不会抛出异常,而是返回一个空字符串或乱码数据。这是因为AES-CBC模式在解密时会进行填充校验,如果密钥错误,解密出的填充数据通常无效,导致函数失败。因此,在实际应用中,建议结合消息认证码(如HMAC)来验证数据的完整性和真实性,防止密文被篡改或密钥错误导致的静默失败。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






