






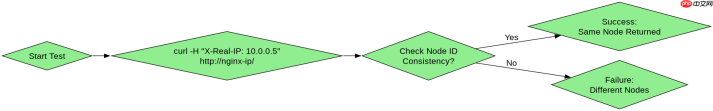
验证 nginx ip_hash 会话保持效果的核心方法是:在客户端 ip 不变的情况下,多次发起请求并观察后端日志中的 x-forwarded-for 或 remote_addr 是否始终指向同一台服务器。具体做法是编写一个能打印当前处理节点标识的测试接口,配合 curl 命令模拟连续访问,通过对比返回结果的一致性来确认哈希算法是否生效。
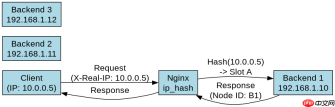
如何配置 ip_hash 并确保其生效
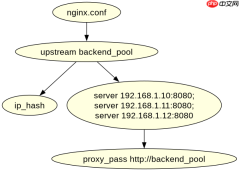
要实现基于客户端 IP 的会话保持,需要在 upstream 块中声明 ip_hash 指令,并将后端服务器加入该组。配置生效后,Nginx 会根据客户端 IP 地址计算哈希值,将请求固定分发到特定的后端节点。若需排除特定 IP(如负载均衡器自身),可配合 hash 指令使用,但标准 ip_hash 默认对所有客户端 IP 生效。
worker_processes  1;
events {
    worker_connections  1024;
}
http {
    upstream backend_pool {
        ip_hash;
        server 192.168.1.10:8080;
        server 192.168.1.11:8080;
        server 192.168.1.12:8080;
    }

    server {
        listen 80;
        location / {
            proxy_pass http://backend_pool;
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        }
    }
}
上述配置中,ip_hash 位于 upstream 块的第一行,确保所有进入 backend_pool 的请求都遵循 IP 哈希策略。三个后端服务器均监听 8080 端口,Nginx 会在启动时计算各服务器的权重和状态,并在运行时根据客户端 IP 的哈希槽位进行路由。若某台服务器宕机,Nginx 会自动将其从哈希环中移除,直到恢复后重新加入。
如何通过 curl 模拟请求验证一致性
验证过程依赖于 HTTP 请求头中的 X-Real-IP 字段,因为直接对 Nginx 本机发起请求时,$remote_addr 会是 Nginx 自身的 IP,导致哈希结果固定且无法体现多后端差异。正确做法是通过代理或修改 hosts 文件,使 Nginx 看到的客户端 IP 为真实测试 IP。使用 curl 发送多次请求,后端服务应返回相同的节点标识。

# 后端测试脚本 (Python Flask)
from flask import Flask, request
import socket

app = Flask(__name__)

@app.route('/')
def index():
    node_id = socket.gethostname()
    real_ip = request.headers.get('X-Real-IP', 'Unknown')
    return f'Node: {node_id}, Client IP: {real_ip}\n'

if __name__ == '__main__':
    app.run(host='0.0.0.0', port=8080)
运行上述 Python 脚本在三个不同主机上,分别绑定 192.168.1.10、192.168.1.11 和 192.168.1.12。然后在客户端执行:curl -H "X-Real-IP: 10.0.0.5" http://nginx-ip/。重复执行 10 次,观察输出中的 Node 字段是否始终一致。若一致,则说明 ip_hash 生效;若不一致,则可能配置错误或存在其他负载均衡策略干扰。
当客户端 IP 变化时会话保持会如何表现
当客户端 IP 发生变化时,ip_hash 会重新计算哈希值,可能导致请求被分发到不同的后端节点。例如,从移动网络切换到 Wi-Fi,或更换设备,都会导致新的 IP 地址,从而触发新的哈希槽位分配。此时,原有会话数据将无法在新节点上找到,造成会话丢失。这是 ip_hash 的固有特性,适用于无状态或共享存储的会话场景。


