






java 内存泄漏排查追踪对象分配来源,核心手段是开启 jvm 堆转储(heap dump)并结合 mat 或 jprofiler 等分析工具查看对象的 allocation site。具体做法是在发生 oom 或内存持续增长时,通过 jmap -dump:format=b,file=heap.bin 命令生成堆快照,或者在代码中配置 -xx:+heapdumponoutofmemoryerror 参数让 jvm 自动导出。拿到文件后,在分析工具中定位占用内存最大的对象实例,查看其 shallow heap 和 retained heap,并重点检查 allocation site 字段,该字段直接记录了对象被创建时的调用栈信息,从而精准定位到源码中的具体行号。
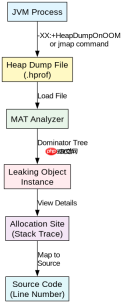
如何从堆快照中定位大对象及其分配位置
在堆快照中定位大对象及其分配位置,主要依赖 Dominator Tree(支配树)视图和 Object Histogram(对象直方图)。打开 MAT 工具导入 heap dump 文件后,选择 Dominator Tree 视图并按 Shallow Heap 或 Retained Heap 降序排列。找到疑似泄漏的对象类型后,右键点击选择 Path to GC Roots -> with all references,可以查看该对象被哪些根对象引用。更关键的是,在对象详情面板中,找到 Allocation Site 一栏,这里显示了对象创建时的线程栈轨迹。如果开启了 -XX:+PrintAllocationContext 或使用了支持此功能的 JDK 版本,这里会精确指向源代码的类名、方法名和行号。若未开启详细上下文,则需结合 Stack Trace 手动推断创建点。

import java.lang.management.ManagementFactory;
import java.lang.management.MemoryMXBean;
import java.lang.management.MemoryPoolMXBean;
import java.util.ArrayList;
import java.util.List;

public class MemoryLeakSimulator {
    private static List<object> leakList = new ArrayList();

    public static void main(String[] args) throws Exception {
        // 模拟内存泄漏:不断添加对象到静态集合中
        for (int i = 0; i <p>上述代码模拟了一个典型的内存泄漏场景。运行时需要设置较小的堆大小如 <code>-Xmx50m</code> 并启用 <code>-XX:+HeapDumpOnOutOfMemoryError</code>。当程序抛出 <code>OutOfMemoryError</code> 时,JVM 会在当前目录生成一个 <code>java_pid<pid>.hprof</pid></code> 文件。使用 MAT 打开该文件,在 <code>Dominator Tree</code> 中可以看到 <code>[B</code> (byte array) 类型的对象占据主导。点击其中一个大对象,查看其属性,找到 <code>Allocation Site</code>。如果编译时保留了调试信息且 JVM 支持,这里会显示 <code>MemoryLeakSimulator.main</code> 以及具体的行号,即 <code>leakList.add(...)</code> 这一行。这直接证明了对象是在主线程的循环中被持续创建且未被回收的。</p>
<h2>如何利用 Instrumentation API 实时记录对象分配</h2>
<p>利用 <code>Instrumentation</code> API 实时记录对象分配,是通过编写 Java Agent 并在其中注册 <code>ClassFileTransformer</code> 或使用 <code>retransformClasses</code> 来实现的。更简单的方式是使用第三方库如 <code>Byte Buddy</code> 或 <code>ASM</code> 修改字节码,在构造函数入口插入计数或日志逻辑。对于排查问题,推荐使用 <code>jvmti</code> 或 <code>java.lang.instrument.Instrumentation</code> 提供的 <code>getObjectSize</code> 和 <code>addTransformer</code>。在实际操作中,可以创建一个 Agent,在 <code>premain</code> 方法中获取 <code>Instrumentation</code> 实例,然后注册一个转换器。当类被加载时,转换器修改类的字节码,在每个对象的构造函数前插入代码,将对象引用存入一个全局的 <code>ConcurrentHashMap</code> 或写入文件。这样可以在不重启应用的情况下,实时监控特定类型对象的创建频率和来源。这种方法适用于生产环境难以复现 OOM 但需要长期监控的场景。</p><div class="aritcle_card flexRow artxards">
											<div class="artcardd flexRow">
												<a class="aritcle_card_img" rel="nofollow" href="/xiazai/skill13505" title="FilePond 灵活的 JavaScript 文件上传库"><img
														src="https://img.php.cn/upload/skill/001/246/273/6adaf20e695c2374.jpg" alt="FilePond 灵活的 JavaScript 文件上传库" onerror="this.onerror='';this.src='/static/lhimages/moren/morentu.png'" ></a>
												<div class="aritcle_card_info flexColumn">
													<a rel="nofollow" href="/xiazai/skill13505" title="FilePond 灵活的 JavaScript 文件上传库" class="overflowclass">FilePond 灵活的 JavaScript 文件上传库</a>
													<p class="overflowclass">FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。</p>
												</div>
												<a rel="nofollow" href="/xiazai/skill13505" title="FilePond 灵活的 JavaScript 文件上传库" class="aritcle_card_btn flexRow flexcenter"><b></b><span>下载</span>
												</a>
											</div>
										</div>
<p><img src="https://img.php.cn/upload/article/001/242/473/179521963668364.png?x-oss-process=image/resize,p_40" alt="Java 内存泄漏排查怎么追踪对象分配来源"></p>
<pre class="brush:php;toolbar:false;">// 简化的 Agent 逻辑示意
import java.lang.instrument.Instrumentation;
import java.lang.instrument.ClassFileTransformer;
import java.security.ProtectionDomain;

public class AllocationAgent {
    public static void premain(String agentArgs, Instrumentation inst) {
        inst.addTransformer(new ClassFileTransformer() {
            @Override
            public byte[] transform(ClassLoader loader, String className,
                                    Class> classBeingRedefined, ProtectionDomain protectionDomain,
                                    byte[] classfileBuffer) {
                // 这里使用 ASM 或 ByteBuddy 修改 classfileBuffer
                // 在目标类的构造函数中插入记录分配的代码
                if (className != null && className.contains("TargetClass")) {
                    return modifyByteCodeToLogAllocation(classfileBuffer);
                }
                return classfileBuffer;
            }
        });
    }

    private static byte[] modifyByteCodeToLogAllocation(byte[] b) {
        // 伪代码:返回修改后的字节码,在构造方法开头添加
        // System.out.println(Thread.currentThread().getName() + " allocated at " + new Throwable().getStackTrace()[1]);
        return b;
    }
}
这段代码展示了一个 Java Agent 的基本结构。通过 premain 方法,JVM 在应用主类执行前加载这个 Agent。Instrumentation 对象允许我们动态地转换类文件。在 transform 方法中,我们可以拦截特定类的加载,并使用字节码操作库(如 ASM)修改其构造函数。例如,可以在构造函数入口处插入一行代码,打印出当前线程名称和调用栈,或者将对象 ID 和时间戳记录到一个文件中。这种方式的优势在于它是实时的,不需要等待 OOM 发生。通过统计这些日志,可以发现哪些类在异常活跃地被创建,进而结合调用栈定位到具体的业务逻辑代码。需要注意的是,这种侵入式修改会对性能产生一定影响,因此通常只在排查阶段启用,或者在生产环境中对少量关键类进行采样监控。
当 Allocation Site 缺失时如何通过引用链反推
当 Allocation Site 缺失或信息不完整时,通过引用链反推是另一种有效的排查手段。这通常发生在 JVM 启动参数未包含详细的分配上下文信息,或者对象是由 Native 代码分配时。在这种情况下,需要在 MAT 中使用 Path to GC Roots 功能。选择一个疑似泄漏的大对象,生成其到 GC Roots 的引用路径。MAT 会列出从该对象到 JVM 全局根(如静态变量、线程栈、JNI 引用等)的所有中间对象。仔细审查这条路径上的每一个节点,特别是那些生命周期异常长的对象。例如,如果一个临时对象被某个静态 Map 缓存,那么引用链会经过这个 Map。通过查看 Map 的键值对,可以找到是谁将对象放入缓存的。进一步,可以查看持有 Map 的类,追溯其初始化过程。如果引用链很长,可以使用 MAT 的 Compare Selection 功能,对比两个不同时间点的堆快照,找出新增的引用关系。这有助于发现新引入的代码模块导致的意外引用。此外,检查线程栈也是关键,某些对象可能被长时间运行的线程局部变量(ThreadLocal)持有,导致无法被垃圾回收。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


