






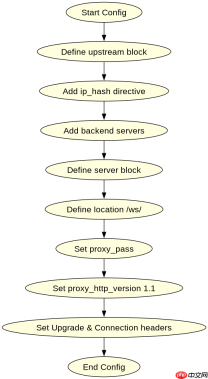
在nginx中实现websocket负载均衡的会话保持,核心在于利用http协议的`upgrade`机制将连接从http升级至websocket,并配合`ip_hash`或`sticky`模块确保同一客户端的请求始终路由到后端同一个节点。具体做法是在`upstream`块中配置`ip_hash`指令以基于源ip进行哈希分发,同时在`server`块中正确设置`proxy_pass`、`proxy_http_version`为1.1以及关键的`upgrade`和`connection`头部透传。这样做可以确保websocket长连接在建立后不会因负载均衡器的随机转发而中断,同时通过ip哈希保证后续请求的一致性。
如何配置Upstream以实现基于IP的会话保持
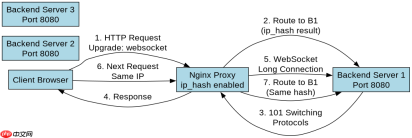
要实现基于IP的会话保持,需要在Nginx配置文件的`http`上下文中定义一个`upstream`块,并在其中使用`ip_hash`指令。该指令会根据客户端的源IP地址计算哈希值,从而将来自同一IP的所有请求固定发送到同一个后端服务器。这对于WebSocket这种需要维持长连接状态的协议至关重要,因为如果连接被分散到不同的后端节点,之前的状态信息将无法访问。此外,为了支持WebSocket,必须显式地定义变量来传递`Upgrade`和`Connection`头部,否则Nginx默认行为可能会丢弃这些头部导致升级失败。
upstream websocket_backend {
    ip_hash;
    server 192.168.1.10:8080;
    server 192.168.1.11:8080;
    server 192.168.1.12:8080;
}

server {
    listen 80;
    server_name example.com;

    location /ws/ {
        proxy_pass http://websocket_backend;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection "upgrade";
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }
}
上述配置中,`ip_hash`确保了会话保持。`proxy_http_version 1.1`是必须的,因为WebSocket升级依赖于HTTP/1.1的特性。`proxy_set_header Upgrade $http_upgrade`和`proxy_set_header Connection "upgrade"`负责将客户端发起的升级请求传递给后端。当客户端发送带有`Upgrade: websocket`头部的请求时,Nginx会将其转发给选定的后端服务器,后端确认后返回101 Switching Protocols,随后TCP连接转为WebSocket协议。此配置适用于大多数场景,只要客户端IP不变,连接就会保持在同一后端。
如何处理非标准端口或反向代理下的Header透传
当WebSocket服务运行在非标准端口或通过多层反向代理时,正确透传Header是保持连接稳定性的关键。除了基本的`Upgrade`和`Connection`头部外,还需要确保`Host`、`X-Real-IP`等头部被正确传递,以便后端应用能识别真实的客户端信息。在某些复杂网络拓扑中,可能需要自定义Header名称或使用正则表达式匹配特定的路径。此外,如果后端服务器对Header大小写敏感,需确保Nginx配置的Header格式符合后端要求。对于使用Cookie进行会话保持的场景,虽然`ip_hash`是基于IP的,但也可以结合`sticky`模块(如Nginx Plus或第三方模块)基于Cookie ID进行更精细的控制,但这通常用于更复杂的微服务架构。

可水平扩展的 WebSocket 中心模式,支持懒加载 Redis 订阅、连接注册表和优雅关闭。适用于构建可跨多实例扩展的实时 WebSocket 服务器。
# 假设后端运行在8081端口,且需要透传自定义Header
upstream ws_custom_backend {
    ip_hash;
    server 192.168.1.20:8081;
    server 192.168.1.21:8081;
}

server {
    listen 443 ssl;
    server_name secure.example.com;

    # SSL配置省略...

    location /api/ws {
        proxy_pass http://ws_custom_backend;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection "upgrade";
        proxy_set_header Host $host;
        # 透传自定义Header,例如前端生成的Token
        proxy_set_header X-Custom-Token $http_x_custom_token;

        # 设置超时时间,防止长连接被意外断开
        proxy_read_timeout 86400s;
        proxy_send_timeout 86400s;
    }
}
在这个例子中,我们展示了如何在SSL终止点配置WebSocket代理。`proxy_read_timeout`和`proxy_send_timeout`设置为86400秒(一天),这是为了防止Nginx在长时间无数据传输时主动断开WebSocket连接,因为WebSocket设计上是长连接的。如果后端应用有心跳机制,这个值可以根据实际情况调整。`X-Custom-Token`的透传示例说明了如何扩展Header处理以满足特定业务需求。确保所有相关Header都被正确设置,可以避免后端应用因缺少必要信息而拒绝连接或产生错误。
当后端服务器宕机时Nginx的行为与故障转移
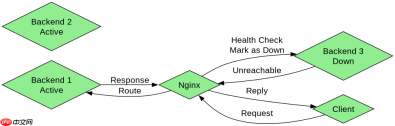
在配置了`ip_hash`的负载均衡环境中,如果某个后端服务器宕机,Nginx会自动将该IP的后续请求转移到其他可用的后端服务器。然而,对于已经建立的WebSocket连接,如果其所在的后端服务器突然宕机,现有的连接将会中断,客户端需要重新连接。Nginx本身不会自动重连已断开的WebSocket连接,这需要客户端应用层实现重连逻辑。此外,Nginx的健康检查机制(如果是Nginx Plus或使用了第三方模块)可以标记宕机的服务器为不可用,从而避免新的连接请求被发送到该服务器。对于开源版Nginx,可以通过配置`max_fails`和`fail_timeout`参数来控制对故障服务器的重试策略,但这些参数主要影响新连接的分配,对已建立的长连接影响有限。


