






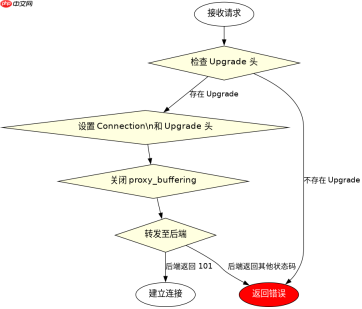
在 nginx 中配置 websocket 反向代理,核心在于将 http 升级请求正确转发至后端服务。你需要设置 proxy_pass 指向后端地址,并添加 upgrade 和 connection 头部以支持协议切换。同时,必须关闭默认的 proxy_buffering,防止 nginx 缓冲数据导致长连接断开。
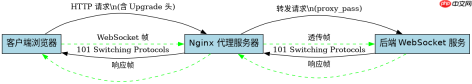
Nginx 如何处理 WebSocket 握手与连接维持
Nginx 通过检测 Upgrade 头来识别 WebSocket 请求,并将其从标准的 HTTP 处理流程切换到流式传输模式。关键在于保留客户端发送的原始连接标识,确保后端能建立持久通道。
server {
    listen 80;
    server_name ws.example.com;

    location /ws/ {
        proxy_pass http://backend_server;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection "upgrade";
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;

        # 关键:禁用缓冲,保持长连接实时性
        proxy_buffering off;

        # 可选:设置超时时间,防止空闲连接被切断
        proxy_read_timeout 86400s;
        proxy_send_timeout 86400s;
    }
}
上述配置中,proxy_http_version 1.1 是必须的,因为 WebSocket 协议基于 HTTP/1.1。如果未指定,Nginx 默认使用 HTTP/1.0,可能导致握手失败。proxy_buffering off 确保数据包直接透传,避免 Nginx 等待缓冲区满才转发,从而降低延迟。
如何验证 WebSocket 代理链路的连通性与状态码
验证链路是否通畅,主要观察握手阶段的 HTTP 状态码是否为 101 Switching Protocols,以及后续通信是否正常。可以通过简单的 Python 脚本或 curl 命令进行测试。

可水平扩展的 WebSocket 中心模式,支持懒加载 Redis 订阅、连接注册表和优雅关闭。适用于构建可跨多实例扩展的实时 WebSocket 服务器。
# 使用 curl 测试握手
# -i 显示响应头,-N 禁用输出缓冲
curl -i -N \
  -H "Connection: Upgrade" \
  -H "Upgrade: websocket" \
  -H "Sec-WebSocket-Key: dGhlIHNhbXBsZSBub25jZQ==" \
  -H "Sec-WebSocket-Version: 13" \
  http://localhost/ws/

# 预期结果:
# HTTP/1.1 101 Switching Protocols
# Upgrade: websocket
# Connection: Upgrade
如果返回 200 OK 或其他错误码,说明代理配置有误,通常是 Upgrade 或 Connection 头部未被正确传递。若连接建立后很快断开,检查 proxy_read_timeout 是否过短,或后端服务是否主动关闭了连接。对于生产环境,建议使用专门的 WebSocket 客户端库进行压力测试,模拟多并发连接下的稳定性。
当后端服务返回非 101 状态码时代理行为分析
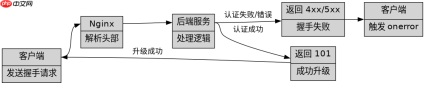
当后端服务因认证失败、路径错误或内部异常返回非 101 状态码(如 401、403、500)时,Nginx 会终止 WebSocket 升级过程,并将后端的错误响应原样返回给客户端。此时,连接不会进入 WebSocket 模式,而是回退为普通 HTTP 响应。
例如,若后端要求 JWT 认证但请求头缺失,后端可能返回 401 Unauthorized。Nginx 接收到此响应后,不会尝试建立 WebSocket 隧道,而是直接将 401 状态码及错误体发送给前端。前端 JavaScript 中的 WebSocket 构造函数会触发 onerror 事件,并报告连接失败。开发者应检查 Nginx 的错误日志(error.log),通常能看到类似 upstream sent unsupported response 或具体的后端错误信息。解决此类问题需确保前端携带正确的认证令牌,并在 Nginx 层配置适当的访问控制规则,如使用 auth_request 模块进行前置鉴权,或在后端逻辑中完善错误处理。


